
Sinaptic.AI - データ保護拡張機能 | AIツールへのPII漏えいを防止
このツールを評価
平均スコア
総投票数
スコアを選択(1〜10):
詳細情報
概要
Sinaptic.AI Data Protection Extension は、ChatGPT、Claude、Gemini、その他のウェブベースのサービスなどの AI ツールに対して、機密情報が誤って共有されるのを防ぐために設計されたブラウザー拡張機能です。ブラウザーを離れる前のデータに対して、個人を特定できる情報(PII)や保護対象保健情報(PHI)をリアルタイムで検出することに重点を置いています。
この製品は、個人ユーザーと、エンタープライズのセキュリティ、プライバシー、コンプライアンスの各チームの双方を対象としているようです。中核となるワークフローは、AI インターフェースに入力されたテキストをスキャンし、デバイス上でローカルに機密データを特定し、視覚的にユーザーへ警告し、必要に応じて送信リクエストを遮断することです。ポジショニングの観点では、ブラウザーベースの AI 利用と組織のデータ保護管理との間に位置する製品です。
機能
- リアルタイム入力スキャン: 正規表現と NLP を組み合わせて PII と PHI を即座に検出し、送信前に機密コンテンツを特定できます。
- スマートな検証ロジック: Luhn アルゴリズムやコンテキストチェックなどの手法を用いて、誤検知を減らし、実際の機密データと無害な文字列をより正確に区別します。
- ネットワークリクエストのインターセプト: ページコンテキストに注入してブラウザーレベルで機密データの送信を検知・遮断し、漏えいを発生源で防ぐのに役立ちます。
- インラインの視覚的警告: テキストエリア内で機密テキストに控えめな下線やツールチップを直接表示し、ユーザーがその場で問題を理解して修正できるよう支援します。
- カスタムルール制御: 除外ルール、全監視モード、ドメインホワイトリストに対応し、チームが自社の環境やワークフローに合わせて保護を調整できます。
- ローカル処理とログ記録: 検出処理をデバイス上で完結させ、マスク済みの値を含むハッシュ化されたローカルログを保存することで、プライバシー重視の運用と基本的なインシデントレビューを支援します。
役立つヒント
- 特にチームが構造化 ID、医療情報、またはカスタムルール調整が必要となる可能性のある社内機密情報を扱う場合は、実際のデータパターンに対する検出精度を評価してください。
- エンタープライズ展開では、一元的なポリシー管理、SIEM 連携、SSO、サイレント配布が、既存のブラウザー管理およびセキュリティ運用プロセスにどのように適合するかを明確にしてください。
- インライン警告は、すべてのワークフローを完全に遮断しなくても繰り返しのミスを減らすのに役立つため、視覚的フィードバック機能をユーザー教育の一環として活用してください。
- ローカルログの保持期間とインシデント報告の挙動を慎重に確認し、社内のプライバシー、監査、証跡管理の要件に適合していることを確かめてください。
- AI 利用が承認済み・未承認を問わず多数のツールにまたがる場合は、ネイティブなベンダー連携への依存が比較的少なく、ブラウザーレイヤーで動作するこの種の製品を優先してください。
OpenClaw スキル
OpenClaw エコシステム内では、この製品は AI 利用ガバナンス、プロンプト衛生、ブラウザーレベルのデータ損失防止ワークフローに重点を置いたスキルを支援できる可能性があります。実用的なエージェントレイヤーとしては、ローカルまたはエンタープライズのインシデントシグナルを要約し、ルール更新を推奨し、漏えい試行を決済データや認証情報などの種類別に分類し、ポリシー例外をセキュリティまたはコンプライアンスのレビュー担当者に回付するといったことが考えられます。ページ上で OpenClaw との直接的な接続性は説明されていないため、これらは確認済みのネイティブ統合ではなく、想定されるユースケースです。
OpenClaw と組み合わせることで、Sinaptic.AI は、規制対象またはリスク感度の高い環境における安全な AI 活用のためのワークフロー構築に役立つ可能性があります。たとえば、OpenClaw のスキルは、繰り返しブロックされるパターンを監視し、部門別のガイダンスを生成し、GDPR や HIPAA などのフレームワークにインシデントを助言的に対応付け、運用チームが安全な AI 導入を標準化するのを支援できるでしょう。セキュリティ、コンプライアンス、法務オペレーション、医療事務などの職種では、その組み合わせにより、AI の監督を事後対応型のポリシー強制から、より継続的でユーザーレベルのリスク防止へと移行できる可能性があります。
埋め込みコード
以下のコードをコピーしてサイトやブログに貼り付けると、この AI ツールを掲載できます。埋め込みウィジェットは最新情報に自動更新されます。
<iframe src="https://aimyflow.com/ai/sinaptic-ai/embed" width="100%" height="400" frameborder="0"></iframe>
類似ツールを探す
truthsystems
Truth Systemsは、プログラマティックなAIガバナンスと統合コンプライアンスエージェントであり、ブラウザ拡張機能とプラットフォームを通じて、組織、特に法務チームやイノベーション推進リーダーが、ベンダー横断でコンプライアンスに準拠しないAI利用をリアルタイムで監視・ブロックできるよう支援します。コンプライアンス、法務、リスクの専門家にとっては、日常業務にライブガードレール、アクセス制御、監査証跡を直接組み込むことで、AIの監督をより実効性のあるものにできます。
分散
Varianceは、AIリスクインテリジェンスプラットフォームであり、主にコンテンツプラットフォーム、マーケットプレイス、金融サービスのチーム向けに、不正行為、ユーザー生成コンテンツの違反、マーケットプレイスの悪用、その他のトラスト&セーフティ上のリスクの検知、調査、対策実施を支援します。トラスト&セーフティ、不正対策、コンプライアンス、セキュリティの各チーム向けに、データストリームを接続し、大量のアクティビティ全体で意思決定を自動化することで、リアルタイム調査とポリシー適用を加速できます。
ホーム | Veria Labs
Veria Labs は、コードベースと CI/CD ワークフローを分析し、実際のアプリケーション脆弱性を検出・検証し、修正案を提示する、AI を活用した継続的ペンテストプラットフォームです。主に、リスクの高い業界のセキュリティチームとエンジニアリングチーム向けに提供されています。AppSec、セキュリティエンジニア、開発者にとっては、あらゆるプルリクエストに攻撃者視点のセキュリティテストをより近づけることで、ソフトウェア提供プロセスのより早い段階で問題を特定し、修正できるようにします。
最高峰のフィジカルAIセキュリティプラットフォーム&屋外向けソリューション | Alpha Vision | 無料トライアル
Alpha Vision は、AIエージェントとワークフローを活用して屋外施設を監視し、危険または不正な活動を検知し、不法侵入を抑止し、映像を検索するフィジカルAIセキュリティプラットフォームです。主に、建設、教育、小売、公益事業、商業用不動産などの業界におけるセキュリティ、安全、運用チーム向けに提供されています。AIを活用したセキュリティ運用においては、現場管理者、調査担当者、安全責任者がより迅速に対応し、インシデントをより効率的に確認し、大規模または分散した施設全体でより広範な監視体制を維持できるよう支援します。
自律型AIペネトレーションテストプラットフォーム | Maced AI
Maced AI は、自律型の AI ペネトレーションテストプラットフォームであり、エンジニアリングチームやセキュリティチームがコード、API、Web アプリ、クラウド、インフラ全体にわたる脆弱性を発見・検証・修正するのを支援するとともに、SOC 2 および ISO 27001 のワークフロー向けに監査対応可能なレポートを生成します。セキュリティエンジニア、DevSecOps チーム、コンプライアンス重視の開発者にとって、検証済みの検出結果をエクスプロイトの証拠やそのままマージ可能な修正ガイダンスに変換することで、修正サイクルを短縮できます。
Mnemom — あなたのAIエージェントが何を考えているかを証明する
Mnemom は、AI ガバナンスおよび信頼インフラのプラットフォームであり、主にエンタープライズのセキュリティ、コンプライアンス、エンジニアリングチーム向けに、AI エージェントが何を行い、なぜそうしたのかを、暗号学的検証によって証明・強制・監査できるよう支援します。CISO、コンプライアンス責任者、AI プラットフォームチームにとって、事後的なログのみに依存するのではなく、実行前のポリシー適用と監査対応可能な証跡を実現することで、エージェント監督を強化できます。
Clearly AI
Clearly AI は、脅威モデリング、設計レビュー、リスクトリアージを自動化し、セキュリティ、プライバシー、プロダクトの各チームが、より広範なレビュー網羅性を確保しながら、より迅速にソフトウェアをリリースできるよう支援する、AI セキュリティおよびプライバシーレビュープラットフォームです。AI 支援型ソフトウェアデリバリーにおいては、アプリケーションセキュリティおよびプライバシーの専門家が、反復的な文書分析や手動の質問票対応ではなく、優先順位付けされた検出事項に対する人間の判断に集中できるよう支援します。
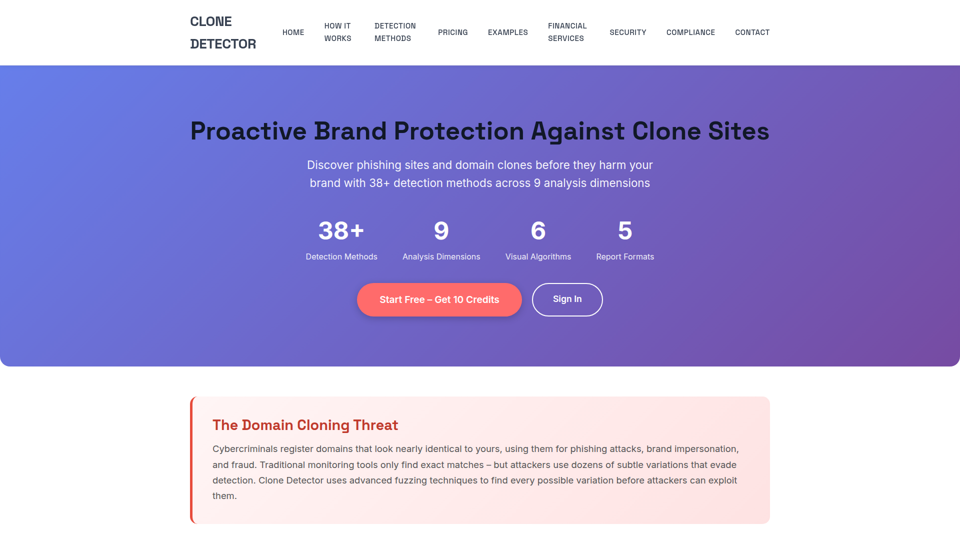
クローン検出器 – ブランド保護とフィッシングサイト検出ツール
Clone Detector は、ドメインファジング、視覚的類似性分析、リスクベースのレポートを用いて、不正なドメインクローンや類似サイトの発見を企業やセキュリティチームが行えるよう支援する、ブランド保護およびフィッシングサイト検出ツールです。サイバーセキュリティ、コンプライアンス、ブランド保護の担当者にとって、巧妙ななりすましの脅威をより早期に可視化し、調査、報告、対応の迅速化を支援することで、AI時代のモニタリングを強化できます。