
GhostEye | ヒューマンレイヤー向け脆弱性管理
このツールを評価
平均スコア
総投票数
スコアを選択(1〜10):
詳細情報
概要
GhostEye は、人間層のセキュリティに焦点を当てた脆弱性管理プラットフォームです。ページの説明によると、偽メール、偽の電話、音声ベースのシナリオなどのパーソナライズされた模擬攻撃で従業員を継続的にテストし、実際の攻撃者が行動を起こす前に、誰が標的になりやすいかを特定します。
この製品は、標準的なセキュリティ意識向上トレーニングや一般的なフィッシングテストよりも、人間リスクをより現実的に把握したいセキュリティチームを対象としているようです。そのポジショニングは、組織内部の人を実際の攻撃者がどのように狙うかを再現するために、自動化された従業員調査と最新の攻撃戦術を活用する、人間層のエクスポージャー評価に特化したプラットフォームである可能性が高いです。
機能
- パーソナライズされた攻撃シミュレーション — GhostEye は、各従業員のオンライン上の存在、関係性、役割に基づいてテストを作成し、評価を現実世界のソーシャルエンジニアリングに近づけます。
- 複数チャネルの人間層テスト — このプラットフォームでは、偽メール、偽の電話、偽音声に言及しており、チームが複数の一般的な攻撃手法にわたってエクスポージャーを評価できるようにしています。
- 継続的に実行される評価 — ページではテストが常時実行されるとされており、単発のキャンペーンではなく、リスクの高いユーザーを特定する継続的なワークフローを示唆しています。
- 脅威情報に基づくシナリオ — 各テストは、現在実際に発生している攻撃キャンペーンに基づいていると説明されており、静的または古いテンプレートと比べて関連性を高めています。
- 攻撃者視点の自動調査 — GhostEye は従業員のエクスポージャーを自動的にマッピングするとしており、企業全体にわたる個別テストの拡張を行いながら、手作業の負荷を減らせる可能性があります。
- 実務者主導の製品設計 — 同社は、このプラットフォームが攻撃的セキュリティの専門家によって構築されたことを強調しており、単なる意識向上トレーニングではなく、攻撃者の手法に根差した製品アプローチを示しています。
役立つヒント
- 現実性を社内ポリシーに照らして検証する — パーソナライズされたシミュレーションは有用ですが、チームはキャンペーン設計が人事、法務、従業員向けコミュニケーション基準に沿っていることを確認すべきです。
- 導入前に対象範囲を明確にする — オンライン上の存在や関係性の把握にどの従業員データソースが使われるのかを確認してください。ページでは、データ入力、同意モデル、管理者向け統制について説明していません。
- エクスポージャーだけでなく実行可能性を測る — 優れた人間リスクプラットフォームは、ユーザー、役割、攻撃タイプごとにセキュリティチームが対策の優先順位を付けられるよう支援するため、検出結果がどのように報告され、運用に落とし込まれるかを確認してください。
- 意識向上チームや対応チームと連携する — この種の製品は、シミュレーション結果が対象を絞ったコーチング、アクセスレビュー、インシデント対応準備につながるときに最も有効です。
- チャネルごとの深さを慎重に確認する — サイトではメール、電話、音声テストが挙げられていますが、各チャネルのカバレッジ、オーケストレーション、レポートについては詳細がないため、購入検討者はライブデモで成熟度を確認すべきです。
OpenClaw スキル
GhostEye は、人間リスク運用のシグナルソースとして OpenClaw エコシステムに適合する可能性があります。OpenClaw スキルは、シミュレーション結果を取り込み、部門や役割ごとの反復的なエクスポージャーパターンを特定し、意識向上チーム、ID チーム、セキュリティ運用向けの優先度付きワークフローを生成できる可能性があります。GhostEye がエクスポートや API を通じて利用可能なデータを提供していれば、エージェントは人間の脆弱性をアクセスレベル、業務機能、最近の脅威活動と関連付けて分析できる可能性があります。
より広範な OpenClaw ワークフローでは、GhostEye の検出結果を適応型のセキュリティアクションに変換できる可能性があります。たとえば、エージェントが対象を絞ったコーチング計画を作成したり、管理職向けサマリーを生成したり、高リスクのユーザーグループに対してより厳格な統制を推奨したり、レッドチームによる追加検証演習の設計を支援したりすることが考えられます。これは確認済みのネイティブ統合ではなく、想定されるユースケースですが、この組み合わせにより、人間層のセキュリティを定期的なトレーニングから、継続的かつエビデンスベースのリスク管理プロセスへと進化させられる可能性があります。
埋め込みコード
以下のコードをコピーしてサイトやブログに貼り付けると、この AI ツールを掲載できます。埋め込みウィジェットは最新情報に自動更新されます。
<iframe src="https://aimyflow.com/ai/ghosteye-ai/embed" width="100%" height="400" frameborder="0"></iframe>
類似ツールを探す
truthsystems
Truth Systemsは、プログラマティックなAIガバナンスと統合コンプライアンスエージェントであり、ブラウザ拡張機能とプラットフォームを通じて、組織、特に法務チームやイノベーション推進リーダーが、ベンダー横断でコンプライアンスに準拠しないAI利用をリアルタイムで監視・ブロックできるよう支援します。コンプライアンス、法務、リスクの専門家にとっては、日常業務にライブガードレール、アクセス制御、監査証跡を直接組み込むことで、AIの監督をより実効性のあるものにできます。
分散
Varianceは、AIリスクインテリジェンスプラットフォームであり、主にコンテンツプラットフォーム、マーケットプレイス、金融サービスのチーム向けに、不正行為、ユーザー生成コンテンツの違反、マーケットプレイスの悪用、その他のトラスト&セーフティ上のリスクの検知、調査、対策実施を支援します。トラスト&セーフティ、不正対策、コンプライアンス、セキュリティの各チーム向けに、データストリームを接続し、大量のアクティビティ全体で意思決定を自動化することで、リアルタイム調査とポリシー適用を加速できます。
ホーム | Veria Labs
Veria Labs は、コードベースと CI/CD ワークフローを分析し、実際のアプリケーション脆弱性を検出・検証し、修正案を提示する、AI を活用した継続的ペンテストプラットフォームです。主に、リスクの高い業界のセキュリティチームとエンジニアリングチーム向けに提供されています。AppSec、セキュリティエンジニア、開発者にとっては、あらゆるプルリクエストに攻撃者視点のセキュリティテストをより近づけることで、ソフトウェア提供プロセスのより早い段階で問題を特定し、修正できるようにします。
最高峰のフィジカルAIセキュリティプラットフォーム&屋外向けソリューション | Alpha Vision | 無料トライアル
Alpha Vision は、AIエージェントとワークフローを活用して屋外施設を監視し、危険または不正な活動を検知し、不法侵入を抑止し、映像を検索するフィジカルAIセキュリティプラットフォームです。主に、建設、教育、小売、公益事業、商業用不動産などの業界におけるセキュリティ、安全、運用チーム向けに提供されています。AIを活用したセキュリティ運用においては、現場管理者、調査担当者、安全責任者がより迅速に対応し、インシデントをより効率的に確認し、大規模または分散した施設全体でより広範な監視体制を維持できるよう支援します。
自律型AIペネトレーションテストプラットフォーム | Maced AI
Maced AI は、自律型の AI ペネトレーションテストプラットフォームであり、エンジニアリングチームやセキュリティチームがコード、API、Web アプリ、クラウド、インフラ全体にわたる脆弱性を発見・検証・修正するのを支援するとともに、SOC 2 および ISO 27001 のワークフロー向けに監査対応可能なレポートを生成します。セキュリティエンジニア、DevSecOps チーム、コンプライアンス重視の開発者にとって、検証済みの検出結果をエクスプロイトの証拠やそのままマージ可能な修正ガイダンスに変換することで、修正サイクルを短縮できます。
Mnemom — あなたのAIエージェントが何を考えているかを証明する
Mnemom は、AI ガバナンスおよび信頼インフラのプラットフォームであり、主にエンタープライズのセキュリティ、コンプライアンス、エンジニアリングチーム向けに、AI エージェントが何を行い、なぜそうしたのかを、暗号学的検証によって証明・強制・監査できるよう支援します。CISO、コンプライアンス責任者、AI プラットフォームチームにとって、事後的なログのみに依存するのではなく、実行前のポリシー適用と監査対応可能な証跡を実現することで、エージェント監督を強化できます。
Clearly AI
Clearly AI は、脅威モデリング、設計レビュー、リスクトリアージを自動化し、セキュリティ、プライバシー、プロダクトの各チームが、より広範なレビュー網羅性を確保しながら、より迅速にソフトウェアをリリースできるよう支援する、AI セキュリティおよびプライバシーレビュープラットフォームです。AI 支援型ソフトウェアデリバリーにおいては、アプリケーションセキュリティおよびプライバシーの専門家が、反復的な文書分析や手動の質問票対応ではなく、優先順位付けされた検出事項に対する人間の判断に集中できるよう支援します。
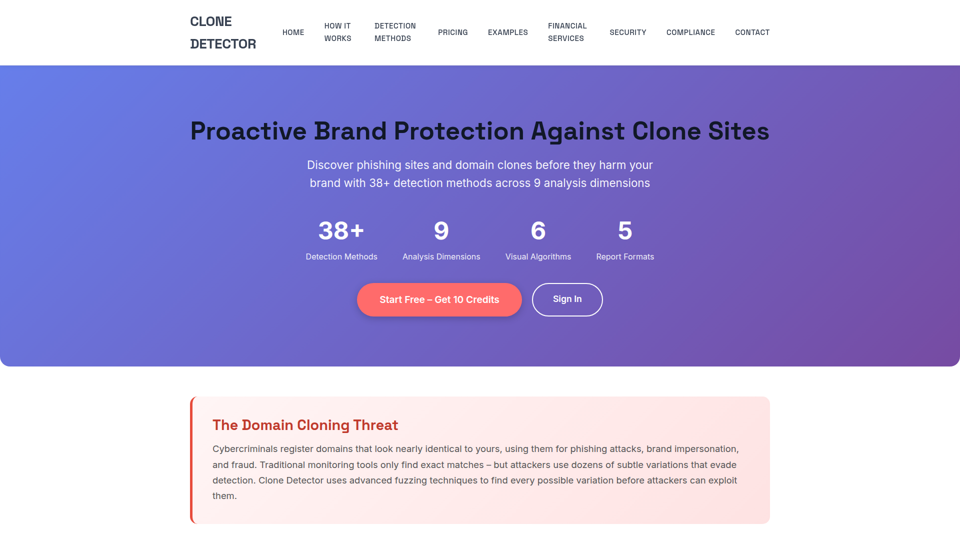
クローン検出器 – ブランド保護とフィッシングサイト検出ツール
Clone Detector は、ドメインファジング、視覚的類似性分析、リスクベースのレポートを用いて、不正なドメインクローンや類似サイトの発見を企業やセキュリティチームが行えるよう支援する、ブランド保護およびフィッシングサイト検出ツールです。サイバーセキュリティ、コンプライアンス、ブランド保護の担当者にとって、巧妙ななりすましの脅威をより早期に可視化し、調査、報告、対応の迅速化を支援することで、AI時代のモニタリングを強化できます。