
Escáner de vulnerabilidades de sitios web — análisis de seguridad gratuito para aplicaciones web | SecureSaaS
Valora esta herramienta
Puntuación media
Votos totales
Selecciona tu puntuación (1-10):
Información detallada
Qué
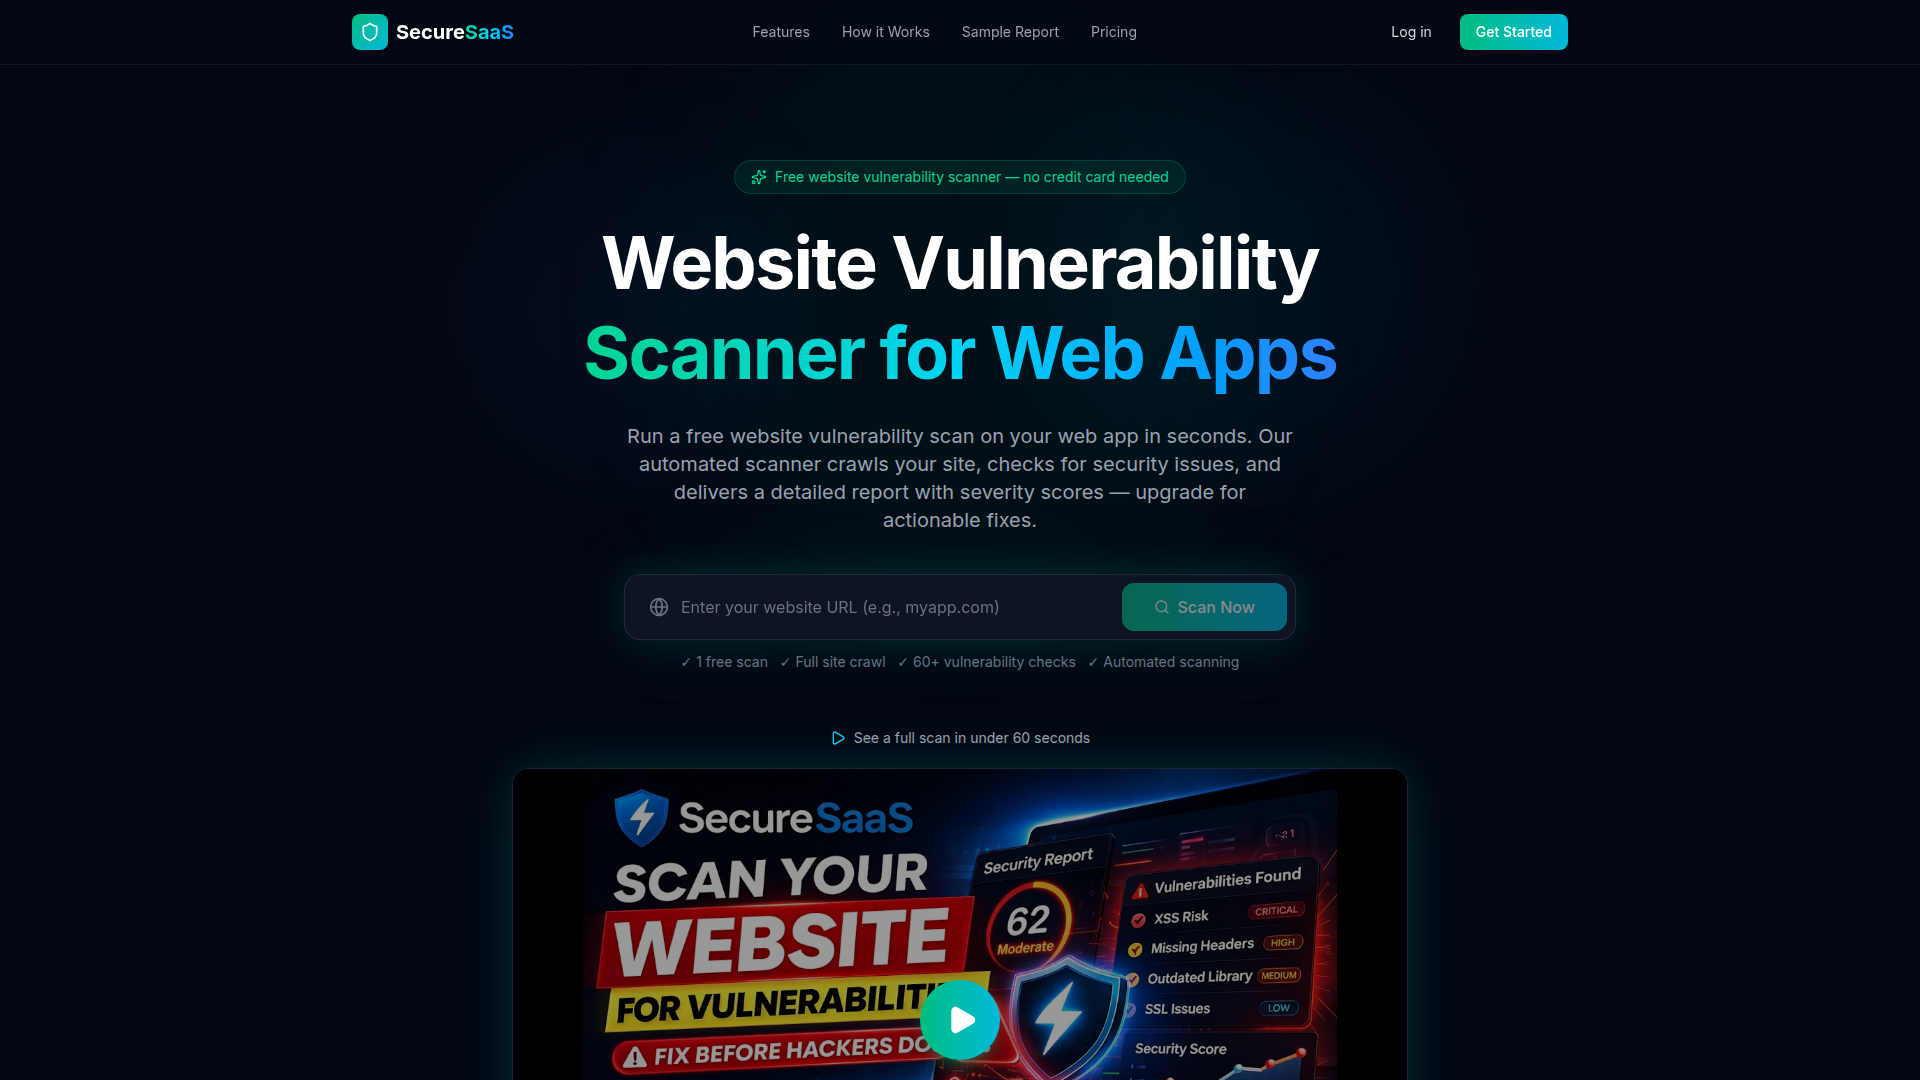
SecureSaaS es un escáner de vulnerabilidades de sitios web para aplicaciones web. Realiza análisis automatizados rastreando una URL enviada, comprobando problemas de seguridad comunes y generando un informe con niveles de severidad, descripciones de vulnerabilidades y, en los planes de pago, sugerencias de corrección.
El producto parece estar posicionado como una herramienta ligera de pruebas dinámicas de seguridad de aplicaciones para creadores de SaaS, emprendedores independientes, desarrolladores y pequeños equipos de seguridad que desean un análisis externo rápido sin una configuración compleja. Su flujo de trabajo principal es simple: introducir una URL, dejar que el escáner ejecute más de 60 comprobaciones en varias categorías y luego revisar los hallazgos y volver a analizar después de aplicar correcciones.
Funciones
- Análisis automatizado de aplicaciones web — Analiza un sitio web activo desde el exterior y ejecuta más de 60 comprobaciones de vulnerabilidades sin requerir configuración por CLI ni pruebas manuales.
- Rastreo del sitio para una cobertura más amplia — Rastrea varias páginas en lugar de solo la página de inicio, lo que ayuda a los equipos a encontrar problemas en una mayor parte de la superficie de la aplicación.
- Informe de seguridad con puntuación de severidad — Genera un informe estructurado que prioriza los hallazgos por severidad para que los equipos puedan clasificar primero los problemas críticos.
- Cobertura de riesgos web comunes — Comprueba áreas como SSL/TLS, encabezados de seguridad, patrones de XSS e inyección, CSRF, configuración de cookies, archivos expuestos, bibliotecas desactualizadas, CORS, redirecciones abiertas y riesgos relacionados con el OWASP Top 10.
- Guía de corrección en los planes de pago — Proporciona sugerencias de remediación orientadas a desarrolladores y ejemplos de código para los problemas identificados al pasar del análisis gratuito a un plan superior.
- Gestión continua de análisis — Incluye un panel para el historial de análisis, seguimiento de tendencias, nuevos análisis y, en los planes superiores, acceso para equipos, análisis programados, alertas y acceso a API.
Consejos útiles
- Úsalo como análisis externo, no como garantía total de seguridad — Este tipo de herramienta es útil para identificar problemas comunes de exposición web, pero no sustituye las pruebas de penetración manuales, la revisión segura del código ni las pruebas autenticadas más profundas, salvo que esas capacidades se indiquen explícitamente.
- Prioriza según la explotabilidad y el valor del activo — Las puntuaciones de severidad son útiles, pero los equipos deben seguir considerando el impacto en el negocio, la exposición a internet y el esfuerzo de remediación al decidir qué corregir primero.
- Comprueba la profundidad del rastreo frente a la estructura de tu aplicación — Si páginas importantes están detrás de autenticación, flujos con mucho JavaScript o enrutamiento complejo, confirma si el escáner puede observarlas por completo; la página no describe claramente el análisis autenticado.
- Usa análisis recurrentes después de los lanzamientos — El panel y el flujo de reanálisis sugieren que el producto se aprovecha mejor de forma continua, especialmente después de cambios en la infraestructura, el frontend o las dependencias.
- Valida primero la guía de remediación en staging — Los cambios en encabezados, CSP, cookies y control de acceso pueden afectar el comportamiento de la aplicación, por lo que las sugerencias de corrección deben probarse antes de desplegarse en producción.
Habilidades de OpenClaw
Un caso de uso probable de OpenClaw sería crear un agente que active análisis de SecureSaaS después de los despliegues, procese los informes de vulnerabilidades y dirija los hallazgos a los flujos de trabajo de ingeniería. Si el acceso a API está disponible en el plan Pro, como se indica, OpenClaw probablemente podría admitir automatizaciones como análisis programados posteriores a lanzamientos, creación de incidencias para hallazgos críticos y resúmenes para los responsables de seguridad. Esta es una inferencia probable del flujo de trabajo, no una integración nativa confirmada.
Las habilidades de OpenClaw también podrían convertir la salida del análisis en acciones específicas por rol. Por ejemplo, un agente de ingeniería podría convertir los hallazgos en tickets de remediación, un agente de DevSecOps podría comparar datos de tendencias a lo largo del tiempo y un agente de apoyo al cumplimiento podría recopilar evidencias de comprobaciones recurrentes de vulnerabilidades para revisión interna. En equipos SaaS con personal de seguridad limitado, esa combinación podría hacer que la gestión de vulnerabilidades pase de una revisión manual ocasional a una práctica más continua y operativa.
Código de inserción
Comparte esta herramienta de IA en tu sitio o blog copiando y pegando el código. El widget insertado se actualizará automáticamente con la información más reciente.
<iframe src="https://aimyflow.com/ai/scanmysaas-com/embed" width="100%" height="400" frameborder="0"></iframe>
Explorar herramientas similares
truthsystems
Truth Systems es un agente de gobernanza de IA programática y cumplimiento unificado que ayuda a las organizaciones, especialmente a los equipos legales y a los líderes de innovación, a supervisar y bloquear en tiempo real el uso no conforme de la IA en distintos proveedores mediante una extensión de navegador y una plataforma. Para los profesionales de cumplimiento, legales y de gestión de riesgos, puede hacer que la supervisión de la IA sea más accionable al incorporar barreras de protección en vivo, controles de acceso y pistas de auditoría directamente en el trabajo cotidiano.
Varianza
Variance es una plataforma de inteligencia de riesgos de IA que ayuda a las empresas a detectar, investigar y aplicar medidas contra el fraude, las infracciones en contenido generado por usuarios, el abuso en marketplaces y otros riesgos de confianza y seguridad, principalmente para equipos de plataformas de contenido, marketplaces y servicios financieros. Para los equipos de confianza y seguridad, fraude, cumplimiento y seguridad, puede acelerar las investigaciones en tiempo real y la aplicación de políticas al conectar flujos de datos y automatizar decisiones en grandes volúmenes de actividad.
Inicio | Veria Labs
Veria Labs es una plataforma de pentesting continuo impulsada por IA que analiza bases de código y flujos de trabajo de CI/CD para encontrar, validar y sugerir correcciones para vulnerabilidades reales de aplicaciones, principalmente para equipos de seguridad e ingeniería en industrias de alto riesgo. Para AppSec, ingenieros de seguridad y desarrolladores, puede acercar las pruebas de seguridad ofensiva a cada solicitud de extracción para que los problemas se identifiquen y remedien antes en el proceso de entrega de software.
Plataforma líder de seguridad de IA física y soluciones para exteriores | Alpha Vision | Prueba gratuita
Alpha Vision es una plataforma de seguridad física con IA que utiliza agentes de IA y flujos de trabajo para supervisar sitios al aire libre, detectar actividades inseguras o no autorizadas, disuadir intrusiones y buscar en grabaciones, principalmente para equipos de seguridad, seguridad laboral y operaciones en sectores como la construcción, la educación, el comercio minorista, los servicios públicos y el sector inmobiliario comercial. En las operaciones de seguridad habilitadas por IA, puede ayudar a administradores de sitios, investigadores y responsables de seguridad a responder más rápido, revisar incidentes con mayor eficiencia y mantener una cobertura más amplia en propiedades grandes o distribuidas.
Plataforma autónoma de pentesting con IA | Maced AI
Maced AI es una plataforma autónoma de pruebas de penetración con IA que ayuda a los equipos de ingeniería y seguridad a encontrar, validar y corregir vulnerabilidades en código, API, aplicaciones web, nube e infraestructura, al tiempo que genera informes listos para auditoría para los flujos de trabajo de SOC 2 e ISO 27001. Para ingenieros de seguridad, equipos de DevSecOps y desarrolladores centrados en el cumplimiento, puede acortar los ciclos de remediación al convertir hallazgos validados en evidencia de explotación y orientación de corrección lista para integrar.
Mnemom — Demuestra lo que están pensando tus agentes de IA
Mnemom es una plataforma de infraestructura de confianza y gobernanza de IA que ayuda a las organizaciones a demostrar, aplicar y auditar lo que hicieron los agentes de IA y por qué, con verificación criptográfica, principalmente para equipos empresariales de seguridad, cumplimiento e ingeniería. Para los CISOs, los responsables de cumplimiento y los equipos de plataformas de IA, puede reforzar la supervisión de agentes al permitir la aplicación de políticas antes de la acción y evidencia lista para auditoría, en lugar de depender solo de registros posteriores a los hechos.
Claramente IA
Clearly AI es una plataforma de revisión de seguridad y privacidad para IA que automatiza el modelado de amenazas, las revisiones de diseño y la clasificación de riesgos para ayudar a los equipos de seguridad, privacidad y producto a lanzar software más rápido y con una mejor cobertura de revisión. En la entrega de software asistida por IA, ayuda a los profesionales de seguridad de aplicaciones y privacidad a centrar el juicio humano en los hallazgos priorizados en lugar del análisis repetitivo de documentos y los cuestionarios manuales.
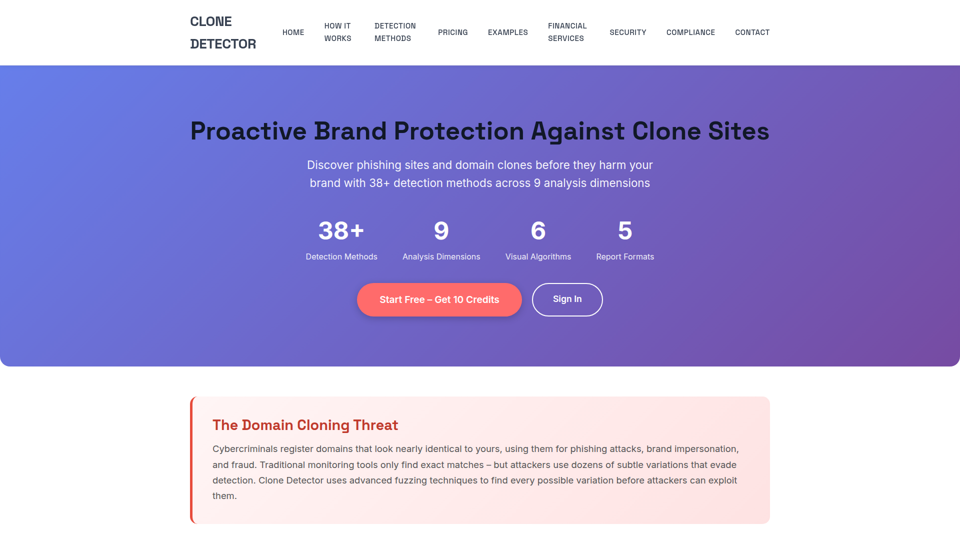
Detector de Clones – Herramienta de Protección de Marca y Detección de Sitios de Phishing
Clone Detector es una herramienta de protección de marca y detección de sitios de phishing que ayuda a las empresas y a los equipos de seguridad a encontrar clones de dominios fraudulentos y sitios web de apariencia similar mediante fuzzing de dominios, análisis de similitud visual e informes basados en riesgos. Para funciones de ciberseguridad, cumplimiento y protección de marca, puede mejorar la supervisión en la era de la IA al detectar antes amenazas sutiles de suplantación y respaldar investigaciones, reportes y respuestas más rápidas.