
Detector de Clones – Herramienta de Protección de Marca y Detección de Sitios de Phishing
Valora esta herramienta
Puntuación media
Votos totales
Selecciona tu puntuación (1-10):
Información detallada
Qué
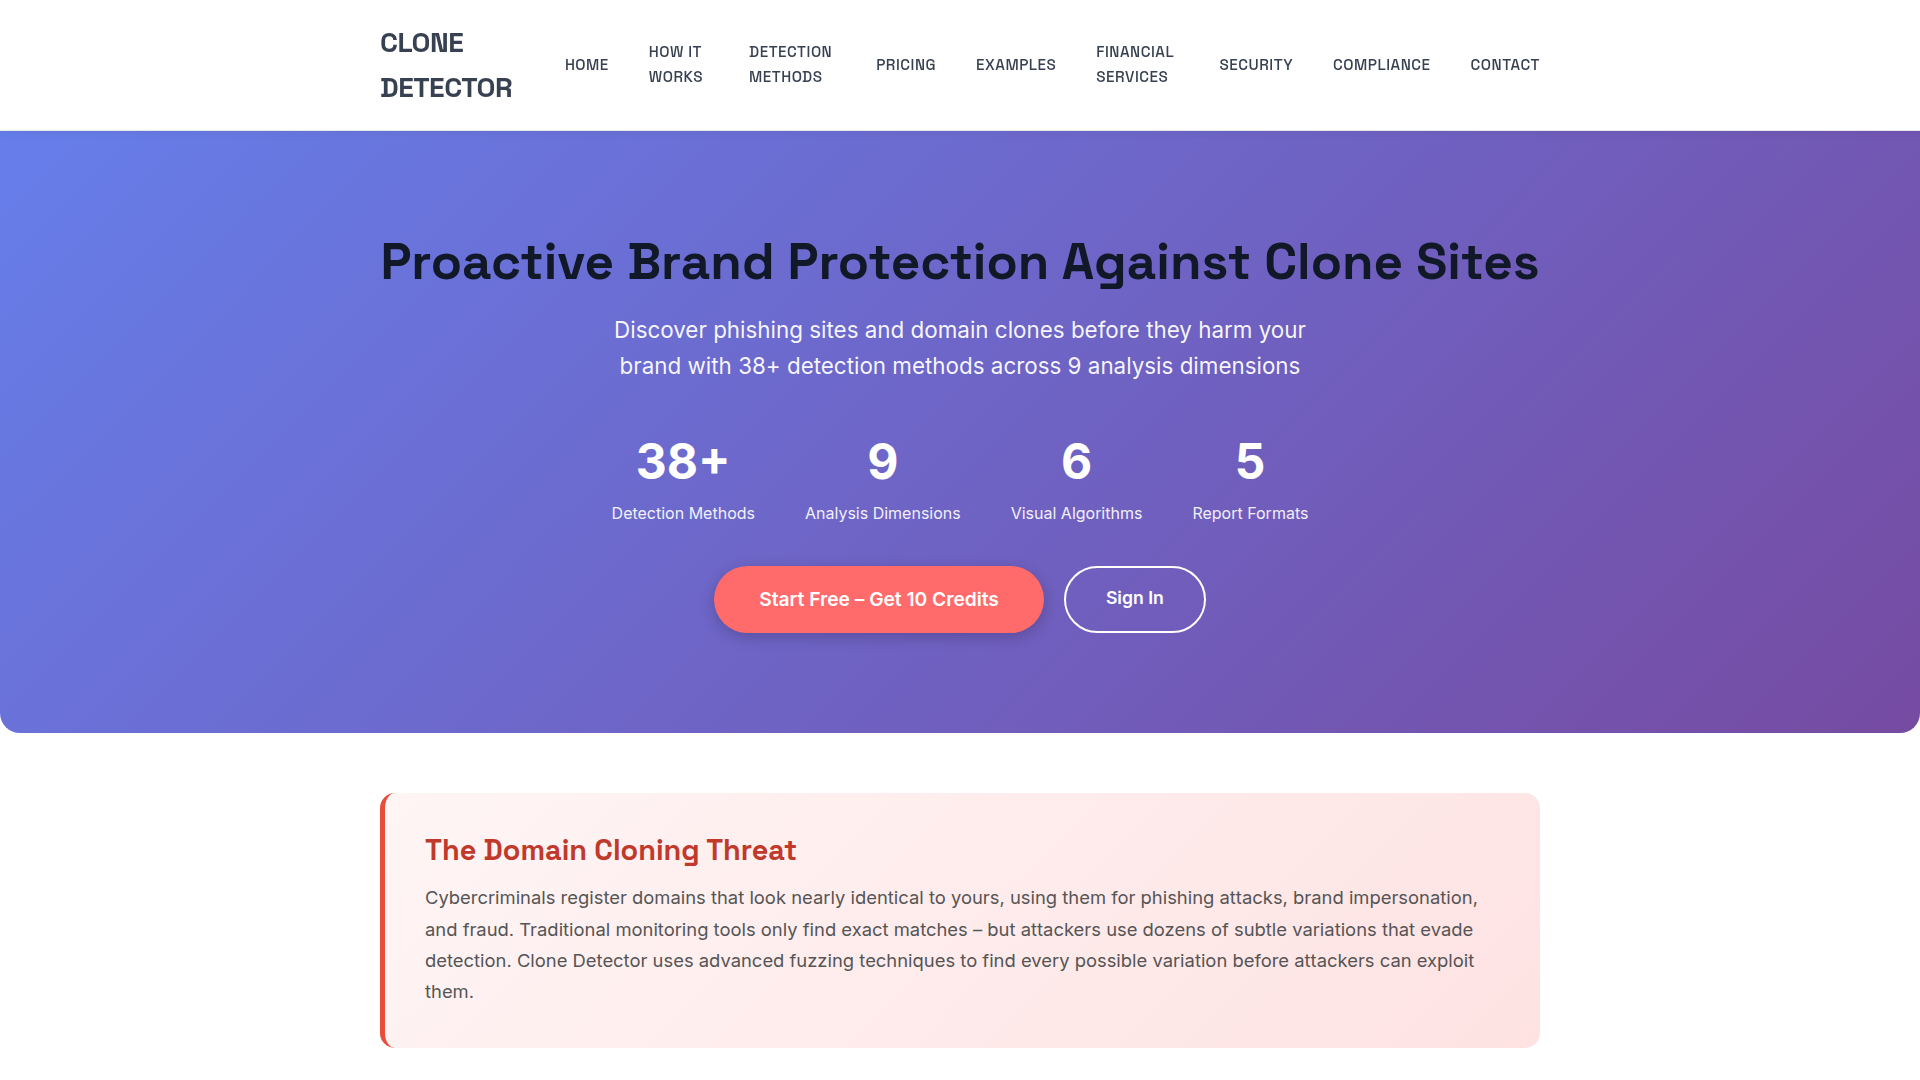
Clone Detector es una herramienta de protección de marca y detección de sitios de phishing centrada en encontrar dominios y sitios web que imitan a una marca legítima. Está diseñada para organizaciones que desean detectar clones de dominios, infraestructura de phishing y sitios fraudulentos de imitación antes de que se utilicen para perjudicar a los clientes o dañar la reputación.
El flujo de trabajo del producto comienza con un dominio supervisado, genera muchas variaciones probables mediante fuzzing de dominios, analiza cada variación a través de múltiples señales técnicas y visuales, y devuelve un informe con puntuación de riesgo. Según la página, parece estar posicionada como una herramienta de monitorización proactiva para equipos de seguridad, prevención del fraude y protección de marca, con especial relevancia para empresas expuestas a riesgos de phishing y suplantación.
Funciones
- Más de 38 métodos de detección de clones de dominios — Encuentra dominios similares mediante técnicas como ataques de homoglifos, bitsquatting, sustitución de caracteres, omisión, repetición y manipulación de TLD para descubrir variaciones que una monitorización simple de coincidencia exacta puede pasar por alto.
- 9 dimensiones de análisis — Evalúa los dominios descubiertos mediante similitud visual, inteligencia de dominios, análisis de certificados, inspección de contenido, indicadores de comportamiento e inteligencia de amenazas para respaldar una evaluación de riesgo más completa.
- 6 algoritmos de comparación visual — Utiliza métodos como SSDeep, pHash, wHash, aHash, SIFT y análisis de histogramas de color para detectar similitud visual entre sitios incluso cuando el código subyacente difiere.
- Profundidad de escaneo configurable — Admite escaneos Rápido, Estándar, Profundo y Completo para que los equipos puedan elegir un análisis más amplio o más intensivo según la urgencia y las necesidades de monitorización.
- Escaneo en vivo y programado — Muestra el progreso del escaneo en tiempo real y admite escaneos automatizados diarios, semanales o mensuales para una supervisión continua.
- Múltiples formatos de informe y acceso API — Exporta hallazgos en HTML, PDF, JSON, CSV y XML, y ofrece una API REST para incorporar resultados de escaneo en flujos de trabajo de seguridad existentes.
Consejos útiles
- Valide el encaje con su alcance de monitorización — Este tipo de herramienta es más útil cuando su organización tiene una exposición significativa al phishing, la suplantación o el abuso de dominios en múltiples marcas, productos o regiones.
- Priorice los flujos de triaje desde el inicio — El volumen de detección puede ser alto cuando el fuzzing genera muchas variaciones, por lo que conviene definir quién revisa las alertas, cómo se usan las puntuaciones de riesgo y cuándo comienzan las acciones legales, de seguridad o con registradores.
- Use conjuntamente señales visuales y de dominio — Los dominios similares no siempre son amenazas activas, por lo que combinar la similitud de capturas de pantalla, los datos de dominio y los indicadores de contenido es importante para reducir falsos positivos.
- Ajuste la frecuencia de escaneo al perfil de amenaza — Los sectores de mayor riesgo, como finanzas o servicios orientados al consumidor, pueden beneficiarse de escaneos más frecuentes, mientras que los entornos de menor riesgo pueden comenzar con una monitorización semanal o mensual.
- Confirme las capacidades de respuesta posteriores — La página muestra detección, generación de informes y acceso API, pero no indica que la retirada, la aplicación de medidas o la remediación con registradores sean servicios nativos, por lo que los compradores deberían verificar cómo se gestionará el trabajo de respuesta.
Código de inserción
Comparte esta herramienta de IA en tu sitio o blog copiando y pegando el código. El widget insertado se actualizará automáticamente con la información más reciente.
<iframe src="https://aimyflow.com/ai/clonedetector-com/embed" width="100%" height="400" frameborder="0"></iframe>
Explorar herramientas similares
truthsystems
Truth Systems es un agente de gobernanza de IA programática y cumplimiento unificado que ayuda a las organizaciones, especialmente a los equipos legales y a los líderes de innovación, a supervisar y bloquear en tiempo real el uso no conforme de la IA en distintos proveedores mediante una extensión de navegador y una plataforma. Para los profesionales de cumplimiento, legales y de gestión de riesgos, puede hacer que la supervisión de la IA sea más accionable al incorporar barreras de protección en vivo, controles de acceso y pistas de auditoría directamente en el trabajo cotidiano.
Varianza
Variance es una plataforma de inteligencia de riesgos de IA que ayuda a las empresas a detectar, investigar y aplicar medidas contra el fraude, las infracciones en contenido generado por usuarios, el abuso en marketplaces y otros riesgos de confianza y seguridad, principalmente para equipos de plataformas de contenido, marketplaces y servicios financieros. Para los equipos de confianza y seguridad, fraude, cumplimiento y seguridad, puede acelerar las investigaciones en tiempo real y la aplicación de políticas al conectar flujos de datos y automatizar decisiones en grandes volúmenes de actividad.
Inicio | Veria Labs
Veria Labs es una plataforma de pentesting continuo impulsada por IA que analiza bases de código y flujos de trabajo de CI/CD para encontrar, validar y sugerir correcciones para vulnerabilidades reales de aplicaciones, principalmente para equipos de seguridad e ingeniería en industrias de alto riesgo. Para AppSec, ingenieros de seguridad y desarrolladores, puede acercar las pruebas de seguridad ofensiva a cada solicitud de extracción para que los problemas se identifiquen y remedien antes en el proceso de entrega de software.
Plataforma líder de seguridad de IA física y soluciones para exteriores | Alpha Vision | Prueba gratuita
Alpha Vision es una plataforma de seguridad física con IA que utiliza agentes de IA y flujos de trabajo para supervisar sitios al aire libre, detectar actividades inseguras o no autorizadas, disuadir intrusiones y buscar en grabaciones, principalmente para equipos de seguridad, seguridad laboral y operaciones en sectores como la construcción, la educación, el comercio minorista, los servicios públicos y el sector inmobiliario comercial. En las operaciones de seguridad habilitadas por IA, puede ayudar a administradores de sitios, investigadores y responsables de seguridad a responder más rápido, revisar incidentes con mayor eficiencia y mantener una cobertura más amplia en propiedades grandes o distribuidas.
Plataforma autónoma de pentesting con IA | Maced AI
Maced AI es una plataforma autónoma de pruebas de penetración con IA que ayuda a los equipos de ingeniería y seguridad a encontrar, validar y corregir vulnerabilidades en código, API, aplicaciones web, nube e infraestructura, al tiempo que genera informes listos para auditoría para los flujos de trabajo de SOC 2 e ISO 27001. Para ingenieros de seguridad, equipos de DevSecOps y desarrolladores centrados en el cumplimiento, puede acortar los ciclos de remediación al convertir hallazgos validados en evidencia de explotación y orientación de corrección lista para integrar.
Mnemom — Demuestra lo que están pensando tus agentes de IA
Mnemom es una plataforma de infraestructura de confianza y gobernanza de IA que ayuda a las organizaciones a demostrar, aplicar y auditar lo que hicieron los agentes de IA y por qué, con verificación criptográfica, principalmente para equipos empresariales de seguridad, cumplimiento e ingeniería. Para los CISOs, los responsables de cumplimiento y los equipos de plataformas de IA, puede reforzar la supervisión de agentes al permitir la aplicación de políticas antes de la acción y evidencia lista para auditoría, en lugar de depender solo de registros posteriores a los hechos.
Claramente IA
Clearly AI es una plataforma de revisión de seguridad y privacidad para IA que automatiza el modelado de amenazas, las revisiones de diseño y la clasificación de riesgos para ayudar a los equipos de seguridad, privacidad y producto a lanzar software más rápido y con una mejor cobertura de revisión. En la entrega de software asistida por IA, ayuda a los profesionales de seguridad de aplicaciones y privacidad a centrar el juicio humano en los hallazgos priorizados en lugar del análisis repetitivo de documentos y los cuestionarios manuales.
MCP total
MCPTotal es una plataforma segura en la nube para MCP que ayuda a los equipos a implementar, gestionar y conectar aplicaciones MCP seleccionadas o personalizadas con clientes y agentes de IA como Claude, Cursor y ChatGPT, principalmente para equipos empresariales y desarrolladores que usan IA en flujos de trabajo existentes. Para los equipos de seguridad, plataforma e ingeniería, puede mejorar las operaciones habilitadas por IA al añadir aislamiento, protección de credenciales, monitoreo en tiempo de ejecución y controles de gobernanza en torno a las herramientas conectadas a agentes.