
IronClaw: Libera a tu agente de IA con total tranquilidad
Valora esta herramienta
Puntuación media
Votos totales
Selecciona tu puntuación (1-10):
Información detallada
Qué
IronClaw es un entorno de ejecución de agentes de IA de código abierto posicionado como una alternativa segura a OpenClaw. Está diseñado para personas o equipos que desean capacidades de agentes al estilo OpenClaw, como navegación, investigación, programación y automatización, pero necesitan una protección más sólida para claves de API, tokens y contraseñas.
El flujo de trabajo principal del producto es sencillo: desplegar una instancia en NEAR AI Cloud o ejecutarla localmente, almacenar credenciales en una bóveda cifrada y permitir que el agente use esas credenciales solo dentro de límites de red aprobados. Su posicionamiento es claramente centrado en la seguridad, con énfasis en enclaves cifrados, implementación basada en Rust, aislamiento mediante WebAssembly y listas de permitidos de endpoints para reducir riesgos como la inyección de prompts y la exfiltración de credenciales.
Funcionalidades
- Bóveda de credenciales cifrada — Las claves de API, los tokens y las contraseñas se cifran en reposo y se inyectan solo en solicitudes aprobadas, lo que ayuda a mantener los secretos sin procesar alejados del LLM.
- Despliegue en Entorno de Ejecución Confiable — Las instancias pueden ejecutarse dentro de enclaves cifrados en NEAR AI Cloud, lo que, según la página, protege los datos en memoria desde el arranque hasta el apagado.
- Aislamiento Wasm por herramienta — Cada herramienta se ejecuta en su propio contenedor WebAssembly con permisos basados en capacidades y límites de recursos, lo que reduce el impacto de una habilidad comprometida.
- Lista de permitidos de red — El acceso saliente está restringido a endpoints preaprobados, lo que brinda a los operadores un control más estricto sobre a dónde pueden enviar datos las herramientas.
- Detección de fugas en tiempo real — El tráfico saliente se analiza en busca de contenido que parezca contener secretos, y los intentos sospechosos de exfiltración se bloquean automáticamente, según la página.
- Runtime basado en Rust — El sistema está construido en Rust y se presenta como una solución que utiliza seguridad de memoria en tiempo de compilación para evitar clases de exploits relacionados con la memoria comunes en runtimes menos restrictivos.
Consejos útiles
- Valida el modelo de seguridad según tu perfil de amenazas — IronClaw es más relevante cuando la principal preocupación es proteger las credenciales frente a inyección de prompts, habilidades inseguras o acceso saliente demasiado permisivo.
- Revisa cuidadosamente las listas de permitidos de endpoints — El beneficio práctico en seguridad depende en gran medida de qué tan estrechamente definas los destinos aprobados para cada agente y herramienta.
- Separa los permisos de las herramientas por tarea — Dado que el producto enfatiza el aislamiento por herramienta, la implementación debe reflejar los límites operativos reales en lugar de dar a cada herramienta un acceso amplio.
- Prueba de extremo a extremo los flujos de trabajo dependientes de secretos — Antes de un despliegue más amplio, confirma qué acciones requieren credenciales respaldadas por la bóveda y cómo se inyectan esas credenciales en el límite de la solicitud.
- Toma con cautela las afirmaciones de paridad funcional — La página dice que IronClaw admite las mismas capacidades que OpenClaw, pero los compradores aún deben verificar cualquier comportamiento específico del flujo de trabajo del que dependan.
Habilidades de OpenClaw
IronClaw parece diseñado para preservar la experiencia de agente de OpenClaw mientras cambia la capa de ejecución y seguridad que la rodea. En el ecosistema de OpenClaw, eso probablemente lo convierte en una opción muy adecuada para habilidades que necesitan APIs externas, navegación autenticada, ejecución de código o automatización operativa, especialmente cuando la gestión de secretos es el principal obstáculo para el uso en producción. La página no describe en detalle integraciones nativas con el marketplace o con la gestión de habilidades de OpenClaw, por lo que cualquier interoperabilidad más amplia del ecosistema debe considerarse un caso de uso probable más que una funcionalidad confirmada.
Un flujo de trabajo probablemente relacionado con OpenClaw combinaría IronClaw con agentes específicos por tarea, como agentes de investigación, asistentes de desarrollo, automatizaciones de operaciones internas o bots de flujo de trabajo del área de soporte que necesiten acceso controlado a cuentas SaaS y endpoints internos. En esa configuración, las habilidades al estilo OpenClaw podrían envolverse con una inyección de bóveda más estricta, aislamiento Wasm y aplicación de políticas de red, lo que potencialmente haría más práctico el despliegue de agentes para equipos de ingeniería, TI y operaciones con alta sensibilidad a la seguridad.
Código de inserción
Comparte esta herramienta de IA en tu sitio o blog copiando y pegando el código. El widget insertado se actualizará automáticamente con la información más reciente.
<iframe src="https://aimyflow.com/ai/ironclaw-com/embed" width="100%" height="400" frameborder="0"></iframe>
Explorar herramientas similares
truthsystems
Truth Systems es un agente de gobernanza de IA programática y cumplimiento unificado que ayuda a las organizaciones, especialmente a los equipos legales y a los líderes de innovación, a supervisar y bloquear en tiempo real el uso no conforme de la IA en distintos proveedores mediante una extensión de navegador y una plataforma. Para los profesionales de cumplimiento, legales y de gestión de riesgos, puede hacer que la supervisión de la IA sea más accionable al incorporar barreras de protección en vivo, controles de acceso y pistas de auditoría directamente en el trabajo cotidiano.
Varianza
Variance es una plataforma de inteligencia de riesgos de IA que ayuda a las empresas a detectar, investigar y aplicar medidas contra el fraude, las infracciones en contenido generado por usuarios, el abuso en marketplaces y otros riesgos de confianza y seguridad, principalmente para equipos de plataformas de contenido, marketplaces y servicios financieros. Para los equipos de confianza y seguridad, fraude, cumplimiento y seguridad, puede acelerar las investigaciones en tiempo real y la aplicación de políticas al conectar flujos de datos y automatizar decisiones en grandes volúmenes de actividad.
Inicio | Veria Labs
Veria Labs es una plataforma de pentesting continuo impulsada por IA que analiza bases de código y flujos de trabajo de CI/CD para encontrar, validar y sugerir correcciones para vulnerabilidades reales de aplicaciones, principalmente para equipos de seguridad e ingeniería en industrias de alto riesgo. Para AppSec, ingenieros de seguridad y desarrolladores, puede acercar las pruebas de seguridad ofensiva a cada solicitud de extracción para que los problemas se identifiquen y remedien antes en el proceso de entrega de software.
Plataforma líder de seguridad de IA física y soluciones para exteriores | Alpha Vision | Prueba gratuita
Alpha Vision es una plataforma de seguridad física con IA que utiliza agentes de IA y flujos de trabajo para supervisar sitios al aire libre, detectar actividades inseguras o no autorizadas, disuadir intrusiones y buscar en grabaciones, principalmente para equipos de seguridad, seguridad laboral y operaciones en sectores como la construcción, la educación, el comercio minorista, los servicios públicos y el sector inmobiliario comercial. En las operaciones de seguridad habilitadas por IA, puede ayudar a administradores de sitios, investigadores y responsables de seguridad a responder más rápido, revisar incidentes con mayor eficiencia y mantener una cobertura más amplia en propiedades grandes o distribuidas.
Plataforma autónoma de pentesting con IA | Maced AI
Maced AI es una plataforma autónoma de pruebas de penetración con IA que ayuda a los equipos de ingeniería y seguridad a encontrar, validar y corregir vulnerabilidades en código, API, aplicaciones web, nube e infraestructura, al tiempo que genera informes listos para auditoría para los flujos de trabajo de SOC 2 e ISO 27001. Para ingenieros de seguridad, equipos de DevSecOps y desarrolladores centrados en el cumplimiento, puede acortar los ciclos de remediación al convertir hallazgos validados en evidencia de explotación y orientación de corrección lista para integrar.
Mnemom — Demuestra lo que están pensando tus agentes de IA
Mnemom es una plataforma de infraestructura de confianza y gobernanza de IA que ayuda a las organizaciones a demostrar, aplicar y auditar lo que hicieron los agentes de IA y por qué, con verificación criptográfica, principalmente para equipos empresariales de seguridad, cumplimiento e ingeniería. Para los CISOs, los responsables de cumplimiento y los equipos de plataformas de IA, puede reforzar la supervisión de agentes al permitir la aplicación de políticas antes de la acción y evidencia lista para auditoría, en lugar de depender solo de registros posteriores a los hechos.
Claramente IA
Clearly AI es una plataforma de revisión de seguridad y privacidad para IA que automatiza el modelado de amenazas, las revisiones de diseño y la clasificación de riesgos para ayudar a los equipos de seguridad, privacidad y producto a lanzar software más rápido y con una mejor cobertura de revisión. En la entrega de software asistida por IA, ayuda a los profesionales de seguridad de aplicaciones y privacidad a centrar el juicio humano en los hallazgos priorizados en lugar del análisis repetitivo de documentos y los cuestionarios manuales.
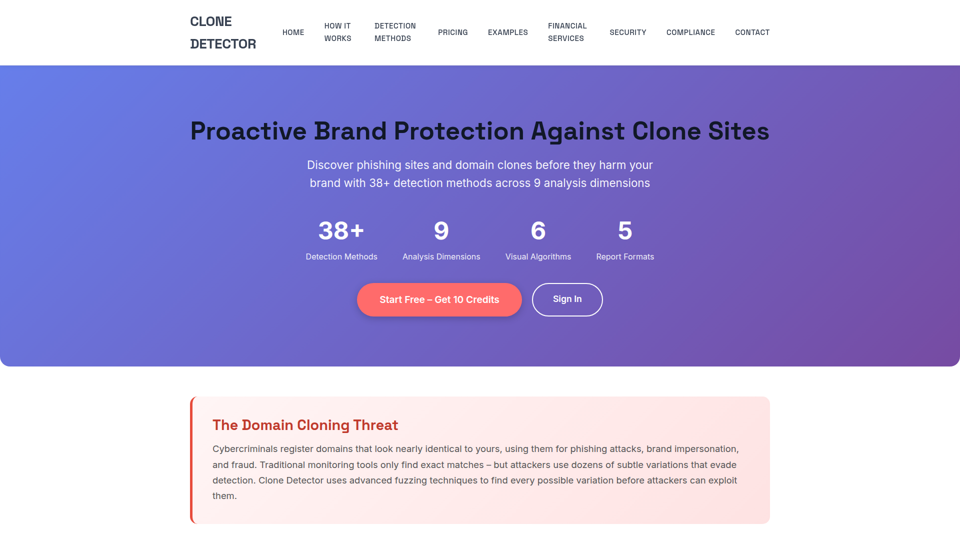
Detector de Clones – Herramienta de Protección de Marca y Detección de Sitios de Phishing
Clone Detector es una herramienta de protección de marca y detección de sitios de phishing que ayuda a las empresas y a los equipos de seguridad a encontrar clones de dominios fraudulentos y sitios web de apariencia similar mediante fuzzing de dominios, análisis de similitud visual e informes basados en riesgos. Para funciones de ciberseguridad, cumplimiento y protección de marca, puede mejorar la supervisión en la era de la IA al detectar antes amenazas sutiles de suplantación y respaldar investigaciones, reportes y respuestas más rápidas.