
GhostEye | Gestión de vulnerabilidades para la capa humana
Valora esta herramienta
Puntuación media
Votos totales
Selecciona tu puntuación (1-10):
Información detallada
Qué
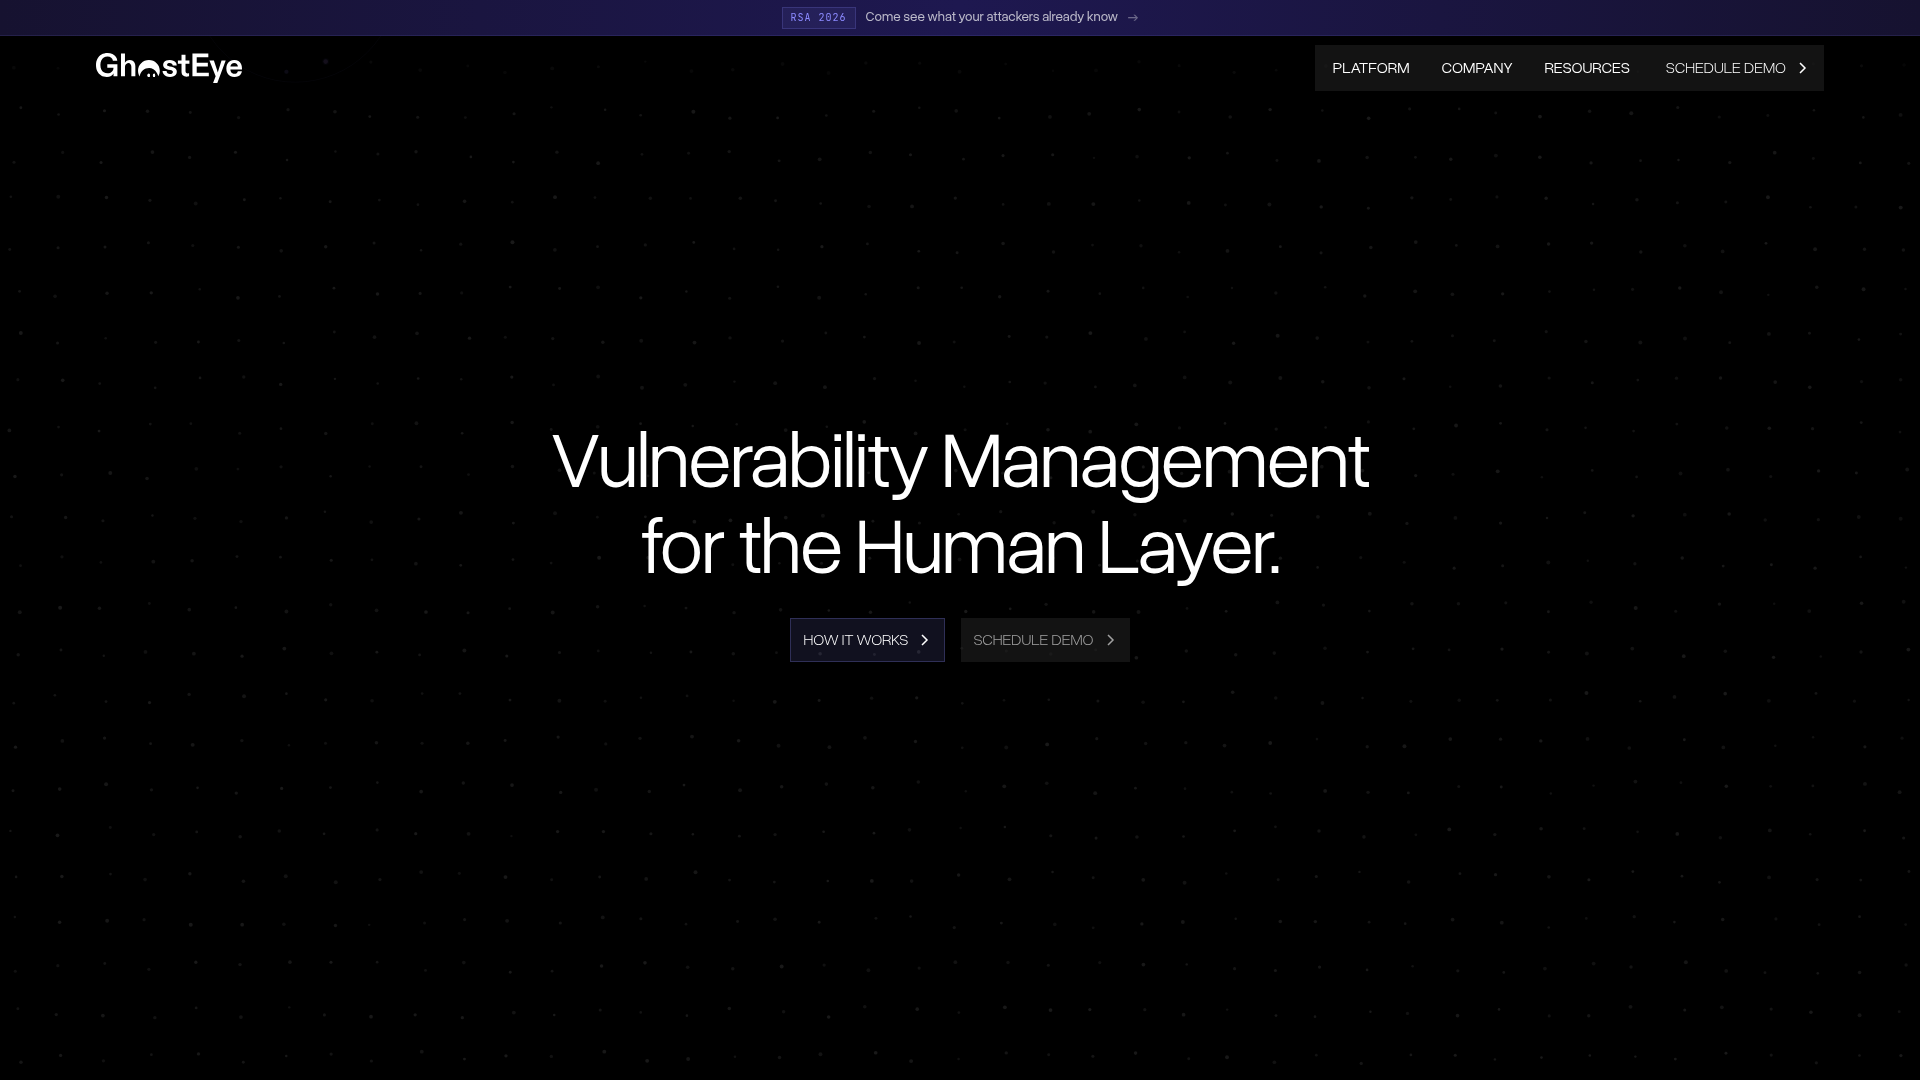
GhostEye es una plataforma de gestión de vulnerabilidades centrada en la capa humana de la seguridad. Según la página, evalúa continuamente a los empleados con ataques simulados personalizados, como correos electrónicos falsos, llamadas telefónicas y escenarios basados en voz, para identificar quiénes pueden ser susceptibles antes de que actúen atacantes reales.
El producto parece estar orientado a equipos de seguridad que buscan una visión más realista del riesgo humano que la que ofrecen la capacitación estándar en concienciación o las pruebas genéricas de phishing. Su posicionamiento probablemente sea el de una plataforma especializada para evaluar la exposición en la capa humana, utilizando investigación automatizada de empleados y tácticas de ataque actuales para reflejar cómo los adversarios reales atacan a las personas dentro de las organizaciones.
Funciones
- Simulaciones de ataque personalizadas — GhostEye crea pruebas para cada empleado utilizando su presencia en línea, relaciones y rol, lo que hace que las evaluaciones se parezcan más a la ingeniería social del mundo real.
- Pruebas multicanal de la capa humana — La plataforma menciona correos electrónicos falsos, llamadas telefónicas falsas y voces falsas, lo que ayuda a los equipos a evaluar la exposición en más de un método de ataque común.
- Evaluaciones continuas — La página indica que las pruebas se ejecutan constantemente, lo que sugiere un flujo de trabajo continuo para identificar usuarios de riesgo en lugar de campañas puntuales.
- Escenarios informados por amenazas — Se describe que cada prueba se basa en campañas de ataque reales que están ocurriendo ahora, lo que aumenta la relevancia frente a plantillas estáticas o desactualizadas.
- Investigación automatizada al estilo de un atacante — GhostEye afirma que mapea automáticamente la exposición de los empleados, lo que puede reducir el esfuerzo manual mientras escala pruebas individualizadas en toda una empresa.
- Diseño de producto liderado por operadores — La empresa enfatiza que la plataforma fue creada por profesionales de seguridad ofensiva, lo que indica un enfoque de producto basado en tácticas reales de adversarios y no solo en capacitación de concienciación.
Consejos útiles
- Validar el realismo frente a la política interna — Las simulaciones personalizadas pueden ser valiosas, pero los equipos deben asegurarse de que el diseño de las campañas esté alineado con los estándares de RR. HH., legales y de comunicaciones con empleados.
- Aclarar el alcance antes del despliegue — Pregunte qué fuentes de datos de empleados se utilizan para mapear la presencia en línea y las relaciones, ya que la página no explica las entradas de datos, los modelos de consentimiento ni los controles administrativos.
- Medir la capacidad de acción, no solo la exposición — Las plataformas de riesgo humano más sólidas ayudan a los equipos de seguridad a priorizar la remediación por usuario, rol y tipo de ataque, por lo que conviene confirmar cómo se informan y operativizan los hallazgos.
- Coordinar con los equipos de concienciación y respuesta — Un producto como este es más útil cuando los resultados de las simulaciones alimentan acciones de coaching específicas, revisiones de acceso y preparación para la respuesta a incidentes.
- Revisar cuidadosamente la profundidad por canal — El sitio menciona pruebas por correo electrónico, teléfono y voz, pero no detalla la cobertura, la orquestación ni los informes de cada canal, por lo que los compradores deben verificar la madurez en demostraciones en vivo.
Habilidades de OpenClaw
GhostEye probablemente podría encajar en el ecosistema de OpenClaw como una fuente de señales para operaciones de riesgo humano. Una habilidad de OpenClaw podría ingerir los resultados de las simulaciones, identificar patrones de exposición repetidos por departamento o rol y generar flujos de trabajo priorizados para equipos de concienciación, equipos de identidad u operaciones de seguridad. Si GhostEye expone datos utilizables mediante exportaciones o API, un agente probablemente podría correlacionar la susceptibilidad humana con los niveles de acceso, la función empresarial y la actividad reciente de amenazas.
Un flujo de trabajo más amplio de OpenClaw probablemente podría convertir los hallazgos de GhostEye en acciones de seguridad adaptativas. Por ejemplo, un agente podría redactar planes de coaching dirigidos, generar resúmenes listos para gerentes, recomendar controles más estrictos para grupos de usuarios de alto riesgo o ayudar a los equipos rojos a diseñar ejercicios de validación posteriores. Este es un caso de uso probable y no una integración nativa confirmada, pero la combinación podría llevar la seguridad de la capa humana de una capacitación periódica a un proceso continuo de gestión de riesgos basado en evidencia.
Código de inserción
Comparte esta herramienta de IA en tu sitio o blog copiando y pegando el código. El widget insertado se actualizará automáticamente con la información más reciente.
<iframe src="https://aimyflow.com/ai/ghosteye-ai/embed" width="100%" height="400" frameborder="0"></iframe>
Explorar herramientas similares
truthsystems
Truth Systems es un agente de gobernanza de IA programática y cumplimiento unificado que ayuda a las organizaciones, especialmente a los equipos legales y a los líderes de innovación, a supervisar y bloquear en tiempo real el uso no conforme de la IA en distintos proveedores mediante una extensión de navegador y una plataforma. Para los profesionales de cumplimiento, legales y de gestión de riesgos, puede hacer que la supervisión de la IA sea más accionable al incorporar barreras de protección en vivo, controles de acceso y pistas de auditoría directamente en el trabajo cotidiano.
Varianza
Variance es una plataforma de inteligencia de riesgos de IA que ayuda a las empresas a detectar, investigar y aplicar medidas contra el fraude, las infracciones en contenido generado por usuarios, el abuso en marketplaces y otros riesgos de confianza y seguridad, principalmente para equipos de plataformas de contenido, marketplaces y servicios financieros. Para los equipos de confianza y seguridad, fraude, cumplimiento y seguridad, puede acelerar las investigaciones en tiempo real y la aplicación de políticas al conectar flujos de datos y automatizar decisiones en grandes volúmenes de actividad.
Inicio | Veria Labs
Veria Labs es una plataforma de pentesting continuo impulsada por IA que analiza bases de código y flujos de trabajo de CI/CD para encontrar, validar y sugerir correcciones para vulnerabilidades reales de aplicaciones, principalmente para equipos de seguridad e ingeniería en industrias de alto riesgo. Para AppSec, ingenieros de seguridad y desarrolladores, puede acercar las pruebas de seguridad ofensiva a cada solicitud de extracción para que los problemas se identifiquen y remedien antes en el proceso de entrega de software.
Plataforma líder de seguridad de IA física y soluciones para exteriores | Alpha Vision | Prueba gratuita
Alpha Vision es una plataforma de seguridad física con IA que utiliza agentes de IA y flujos de trabajo para supervisar sitios al aire libre, detectar actividades inseguras o no autorizadas, disuadir intrusiones y buscar en grabaciones, principalmente para equipos de seguridad, seguridad laboral y operaciones en sectores como la construcción, la educación, el comercio minorista, los servicios públicos y el sector inmobiliario comercial. En las operaciones de seguridad habilitadas por IA, puede ayudar a administradores de sitios, investigadores y responsables de seguridad a responder más rápido, revisar incidentes con mayor eficiencia y mantener una cobertura más amplia en propiedades grandes o distribuidas.
Plataforma autónoma de pentesting con IA | Maced AI
Maced AI es una plataforma autónoma de pruebas de penetración con IA que ayuda a los equipos de ingeniería y seguridad a encontrar, validar y corregir vulnerabilidades en código, API, aplicaciones web, nube e infraestructura, al tiempo que genera informes listos para auditoría para los flujos de trabajo de SOC 2 e ISO 27001. Para ingenieros de seguridad, equipos de DevSecOps y desarrolladores centrados en el cumplimiento, puede acortar los ciclos de remediación al convertir hallazgos validados en evidencia de explotación y orientación de corrección lista para integrar.
Mnemom — Demuestra lo que están pensando tus agentes de IA
Mnemom es una plataforma de infraestructura de confianza y gobernanza de IA que ayuda a las organizaciones a demostrar, aplicar y auditar lo que hicieron los agentes de IA y por qué, con verificación criptográfica, principalmente para equipos empresariales de seguridad, cumplimiento e ingeniería. Para los CISOs, los responsables de cumplimiento y los equipos de plataformas de IA, puede reforzar la supervisión de agentes al permitir la aplicación de políticas antes de la acción y evidencia lista para auditoría, en lugar de depender solo de registros posteriores a los hechos.
Claramente IA
Clearly AI es una plataforma de revisión de seguridad y privacidad para IA que automatiza el modelado de amenazas, las revisiones de diseño y la clasificación de riesgos para ayudar a los equipos de seguridad, privacidad y producto a lanzar software más rápido y con una mejor cobertura de revisión. En la entrega de software asistida por IA, ayuda a los profesionales de seguridad de aplicaciones y privacidad a centrar el juicio humano en los hallazgos priorizados en lugar del análisis repetitivo de documentos y los cuestionarios manuales.
Detector de Clones – Herramienta de Protección de Marca y Detección de Sitios de Phishing
Clone Detector es una herramienta de protección de marca y detección de sitios de phishing que ayuda a las empresas y a los equipos de seguridad a encontrar clones de dominios fraudulentos y sitios web de apariencia similar mediante fuzzing de dominios, análisis de similitud visual e informes basados en riesgos. Para funciones de ciberseguridad, cumplimiento y protección de marca, puede mejorar la supervisión en la era de la IA al detectar antes amenazas sutiles de suplantación y respaldar investigaciones, reportes y respuestas más rápidas.