
Corgea | Plataforma de seguridad de aplicaciones
Valora esta herramienta
Puntuación media
Votos totales
Selecciona tu puntuación (1-10):
Información detallada
Qué
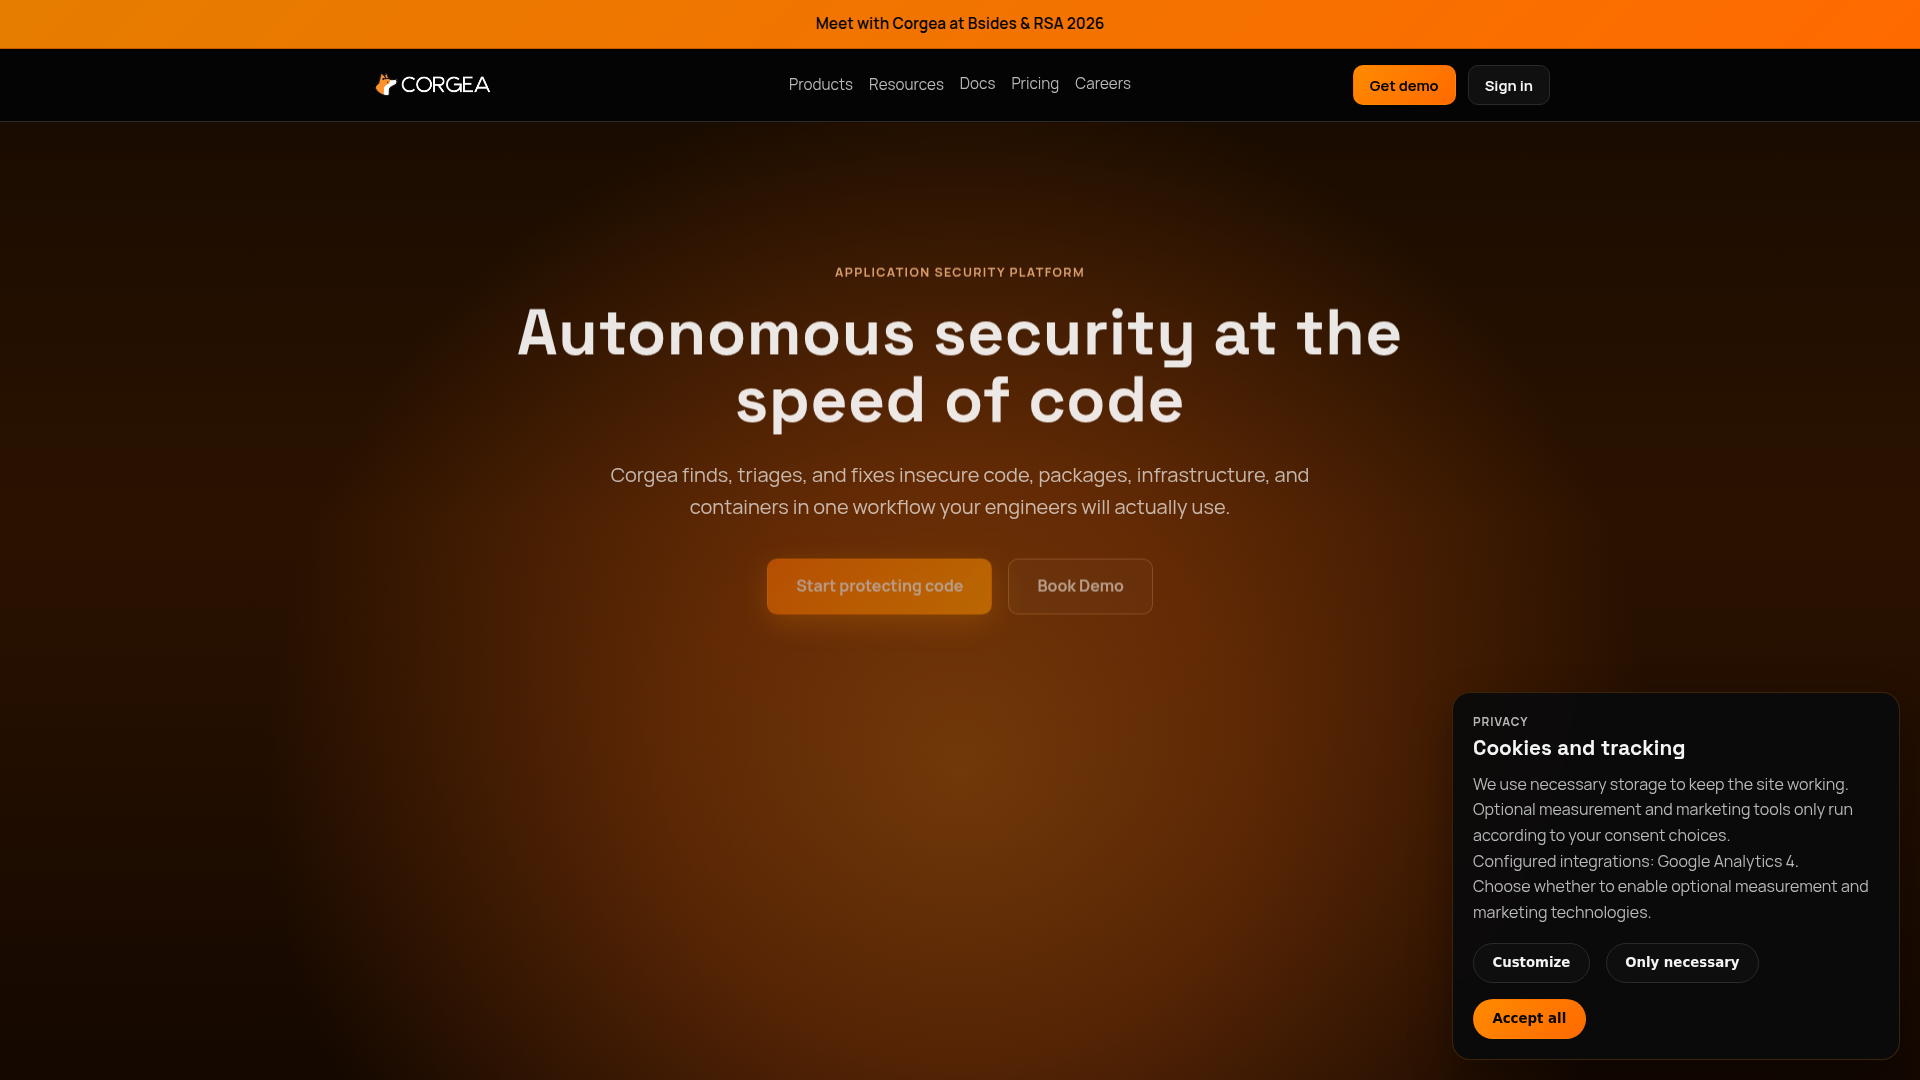
Corgea es una plataforma de seguridad de aplicaciones que combina detección, triaje y remediación para código inseguro, dependencias, infraestructura como código, contenedores, secretos y riesgos de la cadena de suministro de software. Parece estar dirigida a equipos de seguridad y organizaciones de ingeniería de software que buscan un único flujo de trabajo que abarque revisión de código, priorización y generación de correcciones, en lugar de un conjunto de herramientas de escaneo independientes.
La plataforma se posiciona como un producto AppSec nativo de IA y centrado en la remediación. Según la página, su flujo de trabajo principal se centra en encontrar problemas de mayor riesgo, identificar qué es alcanzable o explotable, y ofrecer correcciones listas para revisión dentro de los flujos de trabajo de los desarrolladores, como pull requests, IDE y sistemas de control de código fuente.
Funcionalidades
- SAST con IA y generación de correcciones: Realiza análisis estático orientado a hallazgos de mayor señal y propone correcciones precisas para rutas de código riesgosas, ayudando a los equipos a abordar los problemas antes en el desarrollo.
- Escaneo de dependencias con conciencia de alcanzabilidad: Identifica paquetes vulnerables y añade orientación de actualización con contexto de explotabilidad, lo que ayuda a los equipos a priorizar el riesgo de paquetes de forma más segura.
- Escaneo de IaC y contenedores: Revisa la infraestructura como código en busca de problemas de políticas cloud y analiza imágenes de contenedores para detectar riesgo en el momento del despliegue, brindando a los equipos visibilidad más temprana sobre la exposición de infraestructura y tiempo de ejecución.
- Escaneo de secretos y de calidad de código: Detecta credenciales expuestas y aplica patrones de codificación mantenibles, respaldando tanto la higiene de seguridad como los estándares de desarrollo en un solo flujo de trabajo.
- Mapeo de superficie de ataque: Mapea endpoints públicamente accesibles hacia código y paquetes vulnerables, lo que ayuda a los equipos a centrar la remediación en problemas a los que los atacantes probablemente puedan acceder.
- Integraciones con flujos de trabajo de desarrolladores: Funciona con GitHub, GitLab, Azure DevOps, Bitbucket, ciertos IDE y flujos de trabajo basados en MCP, para que la revisión de seguridad y la remediación puedan realizarse donde los desarrolladores ya trabajan.
Consejos útiles
- Valida la calidad de la señal en tu propia base de código: La página enfatiza menos problemas omitidos y correcciones precisas, pero las métricas visibles no están respaldadas aquí con metodología, por lo que una prueba de valor debería evaluar la calidad de los hallazgos y las tasas de aceptación de correcciones en repositorios reales.
- Empieza con casos de uso de alta fricción: Productos como este tienden a mostrar el valor más claro en áreas donde los equipos tienen dificultades con resultados ruidosos de SAST, acumulación de dependencias o demoras de remediación en pull requests.
- Define límites de revisión humana para las autocorrecciones: Incluso cuando las correcciones estén listas para revisión, los equipos de seguridad e ingeniería deben establecer reglas de aprobación para lógica de negocio, autenticación, autorización y cambios de infraestructura.
- Usa el contexto de alcanzabilidad y superficie de ataque para ajustar el triaje: Si la plataforma realmente puede conectar rutas públicas con código y paquetes vulnerables, ese contexto debería orientar los SLA de remediación y la priorización del backlog.
- Evalúa la adecuación del flujo de trabajo entre AppSec e ingeniería: Dado que Corgea abarca escáneres, remediación y experiencia del desarrollador, la adopción dependerá de si los equipos de seguridad, los equipos de plataforma y los desarrolladores pueden compartir un modelo operativo común.
Habilidades de OpenClaw
Corgea probablemente podría encajar bien en el ecosistema de OpenClaw como una fuente de señales para triaje y remediación de seguridad. Una posible habilidad de OpenClaw podría ingerir hallazgos de Corgea desde pull requests, repositorios de código o colas de tickets, y luego clasificar los problemas por alcanzabilidad, propiedad y urgencia de remediación antes de dirigirlos al equipo de ingeniería adecuado. Otro flujo de trabajo probable podría resumir los hallazgos de SAST con IA, dependencias, contenedores e IaC en un único plan de remediación para responsables de lanzamientos o líderes de AppSec.
Para organizaciones de software, la combinación podría respaldar flujos de trabajo agénticos como “revisa este PR en busca de regresiones de seguridad”, “prepara tickets de actualización para paquetes vulnerables alcanzables” o “genera resúmenes semanales de riesgo basados en superficie de ataque para servicios expuestos a internet”. La página no confirma una integración nativa con OpenClaw, por lo que estos son casos de uso inferidos y no capacidades documentadas. Si se implementa bien, esta combinación podría hacer que AppSec pase de la generación de informes a una orquestación continua de remediación orientada a desarrolladores.
Código de inserción
Comparte esta herramienta de IA en tu sitio o blog copiando y pegando el código. El widget insertado se actualizará automáticamente con la información más reciente.
<iframe src="https://aimyflow.com/ai/corgea-com/embed" width="100%" height="400" frameborder="0"></iframe>
Explorar herramientas similares
truthsystems
Truth Systems es un agente de gobernanza de IA programática y cumplimiento unificado que ayuda a las organizaciones, especialmente a los equipos legales y a los líderes de innovación, a supervisar y bloquear en tiempo real el uso no conforme de la IA en distintos proveedores mediante una extensión de navegador y una plataforma. Para los profesionales de cumplimiento, legales y de gestión de riesgos, puede hacer que la supervisión de la IA sea más accionable al incorporar barreras de protección en vivo, controles de acceso y pistas de auditoría directamente en el trabajo cotidiano.
Varianza
Variance es una plataforma de inteligencia de riesgos de IA que ayuda a las empresas a detectar, investigar y aplicar medidas contra el fraude, las infracciones en contenido generado por usuarios, el abuso en marketplaces y otros riesgos de confianza y seguridad, principalmente para equipos de plataformas de contenido, marketplaces y servicios financieros. Para los equipos de confianza y seguridad, fraude, cumplimiento y seguridad, puede acelerar las investigaciones en tiempo real y la aplicación de políticas al conectar flujos de datos y automatizar decisiones en grandes volúmenes de actividad.
Inicio | Veria Labs
Veria Labs es una plataforma de pentesting continuo impulsada por IA que analiza bases de código y flujos de trabajo de CI/CD para encontrar, validar y sugerir correcciones para vulnerabilidades reales de aplicaciones, principalmente para equipos de seguridad e ingeniería en industrias de alto riesgo. Para AppSec, ingenieros de seguridad y desarrolladores, puede acercar las pruebas de seguridad ofensiva a cada solicitud de extracción para que los problemas se identifiquen y remedien antes en el proceso de entrega de software.
Plataforma líder de seguridad de IA física y soluciones para exteriores | Alpha Vision | Prueba gratuita
Alpha Vision es una plataforma de seguridad física con IA que utiliza agentes de IA y flujos de trabajo para supervisar sitios al aire libre, detectar actividades inseguras o no autorizadas, disuadir intrusiones y buscar en grabaciones, principalmente para equipos de seguridad, seguridad laboral y operaciones en sectores como la construcción, la educación, el comercio minorista, los servicios públicos y el sector inmobiliario comercial. En las operaciones de seguridad habilitadas por IA, puede ayudar a administradores de sitios, investigadores y responsables de seguridad a responder más rápido, revisar incidentes con mayor eficiencia y mantener una cobertura más amplia en propiedades grandes o distribuidas.
Plataforma autónoma de pentesting con IA | Maced AI
Maced AI es una plataforma autónoma de pruebas de penetración con IA que ayuda a los equipos de ingeniería y seguridad a encontrar, validar y corregir vulnerabilidades en código, API, aplicaciones web, nube e infraestructura, al tiempo que genera informes listos para auditoría para los flujos de trabajo de SOC 2 e ISO 27001. Para ingenieros de seguridad, equipos de DevSecOps y desarrolladores centrados en el cumplimiento, puede acortar los ciclos de remediación al convertir hallazgos validados en evidencia de explotación y orientación de corrección lista para integrar.
Mnemom — Demuestra lo que están pensando tus agentes de IA
Mnemom es una plataforma de infraestructura de confianza y gobernanza de IA que ayuda a las organizaciones a demostrar, aplicar y auditar lo que hicieron los agentes de IA y por qué, con verificación criptográfica, principalmente para equipos empresariales de seguridad, cumplimiento e ingeniería. Para los CISOs, los responsables de cumplimiento y los equipos de plataformas de IA, puede reforzar la supervisión de agentes al permitir la aplicación de políticas antes de la acción y evidencia lista para auditoría, en lugar de depender solo de registros posteriores a los hechos.
Claramente IA
Clearly AI es una plataforma de revisión de seguridad y privacidad para IA que automatiza el modelado de amenazas, las revisiones de diseño y la clasificación de riesgos para ayudar a los equipos de seguridad, privacidad y producto a lanzar software más rápido y con una mejor cobertura de revisión. En la entrega de software asistida por IA, ayuda a los profesionales de seguridad de aplicaciones y privacidad a centrar el juicio humano en los hallazgos priorizados en lugar del análisis repetitivo de documentos y los cuestionarios manuales.
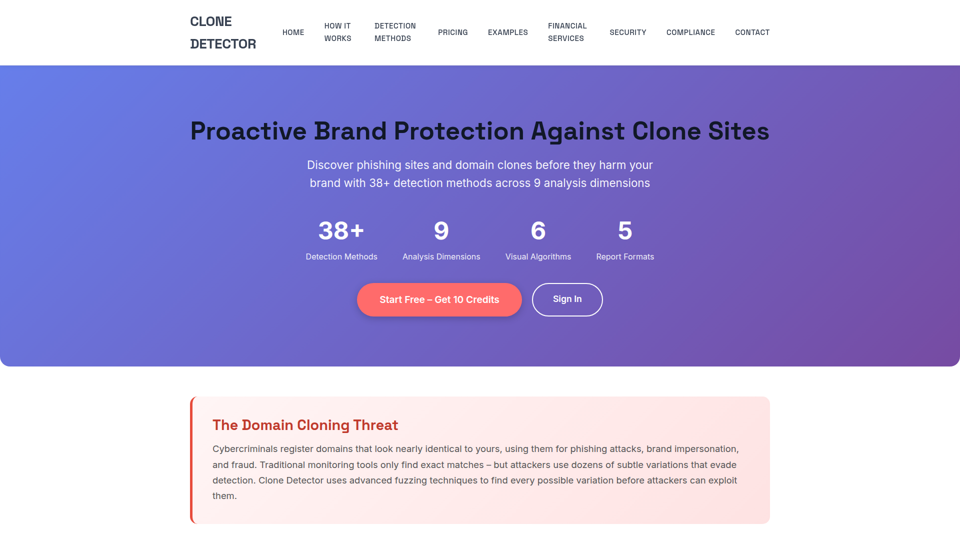
Detector de Clones – Herramienta de Protección de Marca y Detección de Sitios de Phishing
Clone Detector es una herramienta de protección de marca y detección de sitios de phishing que ayuda a las empresas y a los equipos de seguridad a encontrar clones de dominios fraudulentos y sitios web de apariencia similar mediante fuzzing de dominios, análisis de similitud visual e informes basados en riesgos. Para funciones de ciberseguridad, cumplimiento y protección de marca, puede mejorar la supervisión en la era de la IA al detectar antes amenazas sutiles de suplantación y respaldar investigaciones, reportes y respuestas más rápidas.