
PromptArmor
为这个工具评分
平均分
总投票数
选择你的评分(1-10):
详细信息
是什么
PromptArmor 是一个企业级 AI 风险平台,专注于第三方与生态系统风险,尤其适用于供应商和应用使用 LLM 或其他 AI 能力的场景。该平台面向 TPRM、InfoSec、GRC、隐私与安全保障等团队,为其提供结构化的方法来识别、评估和监控 AI 相关风险。
其核心工作流为:识别 AI → 评估 AI → 监控 AI → 映射 AI → 保障。实际应用中,这一流程可持续提供可见性,帮助了解哪些供应商在使用 AI、AI 功能如何与数据和权限交互、AI 行为如何随时间变化,以及组织如何在安全审查中传达自身的 AI 控制态势。
功能
- 跨供应商的 AI 资产识别:识别哪些第三方产品在使用 AI 及其类型,为 TPRM 和安全团队提供风险审查范围界定所需的基础可见性。
- 基于 26 个向量的风险评估:依据多个风险向量评估 AI 资产,并映射至 OWASP for LLM Top 10、NIST AI RMF、MITRE ATLAS 等框架,帮助团队标准化技术与治理分析。
- 持续的 AI 变更监控:跟踪 AI 功能、范围和权限变化,并提供告警,以便在供应商风险条件变化时更快响应。
- AI 与数据关系映射:将 AI 资产映射到其交互的数据上,提升隐私、法务与保障活动中的数据流理解。
- 保障与安全审查支持:提供展示内部 AI 控制与风险态势的方式,旨在简化外部安全评估与尽职调查流程。
- 企业级运营控制:包括 RBAC、API 访问、OAuth/SSO 身份管理、上线支持以及面向大型安全项目的高级支持。
实用建议
- 评估期间验证覆盖深度:确认 PromptArmor 在你的环境中可检测的供应商类型、AI 资产和数据交互模式,因为实际价值取决于发现完整性。
- 将输出映射到现有治理流程:在上线前,将平台的风险向量和监控告警对齐到现有 TPRM、法务和事件响应流程,避免形成并行流程。
- 优先覆盖高影响供应商层级:先从关键供应商和处理敏感数据的 AI 工具开始,在告警质量和责任归属明确后再扩展覆盖范围。
- 在采购与审查中使用保障输出:将态势报告集成到安全问卷与续约周期中,减少重复的人工评估工作。
- 将威胁情报作为决策输入,而非唯一控制手段:该网站强调其强大的研究产出,但组织仍应将情报与内部验证及策略执行配套使用。
OpenClaw 技能
PromptArmor 很可能可与 OpenClaw 良好配合,作为自主治理工作流中的 AI 风险信号来源。一个实用的技能模式是接入 PromptArmor 发现结果(例如 AI 资产变化或风险向量标记),并将其路由到按角色划分的智能体:由 TPRM 智能体负责供应商跟进、隐私智能体负责数据暴露审查、安全运营智能体负责升级分诊。页面确认提供 API 访问,但任何与 OpenClaw 的直接集成都应视为可能用例,而非已确认的原生连接器。
第二个可能的 OpenClaw 工作流是“保障编排”:智能体可汇总 PromptArmor 的态势输出,将其映射到内部控制库,并为采购、法务审查和董事会层面的风险摘要生成证据包草稿。对于法务、医疗、金融和大型企业科技等行业,这种组合有望推动团队从周期性 AI 风险审查转向持续、智能体辅助的监督,并实现更清晰的责任归属和更快的决策周期。
嵌入代码
将下面的代码复制到你的网站或博客中,即可展示这个 AI 工具。嵌入的小组件会自动同步最新信息。
<iframe src="https://aimyflow.com/ai/promptarmor-com/embed" width="100%" height="400" frameborder="0"></iframe>
探索相似工具
真理系统
Truth Systems 是一个程序化 AI 治理与统一合规代理,通过浏览器扩展和平台帮助组织,尤其是法务团队和创新领导者,实时监控并阻止跨供应商的不合规 AI 使用。对于合规、法务和风险专业人士而言,它可以通过将实时护栏、访问控制和审计追踪直接嵌入日常工作,使 AI 监督更具可操作性。
方差
Variance 是一个 AI 风险情报平台,帮助企业检测、调查并执行针对欺诈、用户生成内容违规、市场平台滥用以及其他信任与安全风险的处置,主要服务于内容平台、市场平台和金融服务团队。对于信任与安全、欺诈、合规和安全团队,它可以通过连接数据流并在海量活动中自动化决策,加快实时调查和策略执行。
首页 | Veria Labs
Veria Labs 是一个由 AI 驱动的持续渗透测试平台,通过分析代码库和 CI/CD 工作流,发现、验证并建议修复真实的应用程序漏洞,主要面向高风险行业中的安全团队和工程团队。对于 AppSec、安全工程师和开发人员,它能够将进攻性安全测试更紧密地融入每一次拉取请求,使问题在软件交付流程中更早被识别和修复。
领先的物理 AI 安防平台与户外解决方案 | Alpha Vision | 免费试用
Alpha Vision 是一个物理 AI 安全平台,利用 AI 代理和工作流来监控室外场所、检测不安全或未经授权的活动、阻止擅入并搜索录像,主要服务于建筑、教育、零售、公用事业和商业地产等行业中的安保、安全和运营团队。在 AI 赋能的安全运营中,它可以帮助现场管理者、调查人员和安全负责人更快响应、更高效地审查事件,并在大型或分布式物业中保持更广泛的覆盖范围。
自主式 AI 渗透测试平台 | Maced AI
Maced AI 是一个自主式 AI 渗透测试平台,帮助工程和安全团队在代码、API、Web 应用、云环境和基础设施中发现、验证并修复漏洞,同时为 SOC 2 和 ISO 27001 工作流程生成可供审计的报告。对于安全工程师、DevSecOps 团队以及以合规为重点的开发人员,它可通过将已验证的发现转化为漏洞利用证明证据和可直接合并的修复指导,缩短修复周期。
Mnemom——证明你的 AI 代理在想什么
Mnemom 是一个 AI 治理与可信基础设施平台,帮助组织通过加密验证来证明、执行并审计 AI 代理做了什么以及为什么这样做,主要面向企业安全、合规和工程团队。对于 CISO、合规负责人和 AI 平台团队而言,它可通过支持行动前的策略执行和可供审计的证据来加强对代理的监管,而不是仅依赖事后日志。
显然是 AI
Clearly AI 是一个 AI 安全与隐私审查平台,通过自动化威胁建模、设计审查和风险分级,帮助安全、隐私和产品团队以更好的审查覆盖率更快地交付软件。 在 AI 辅助的软件交付中,它帮助应用安全和隐私专业人员将人工判断聚焦于已优先排序的发现,而不是重复性的文档分析和手动问卷。
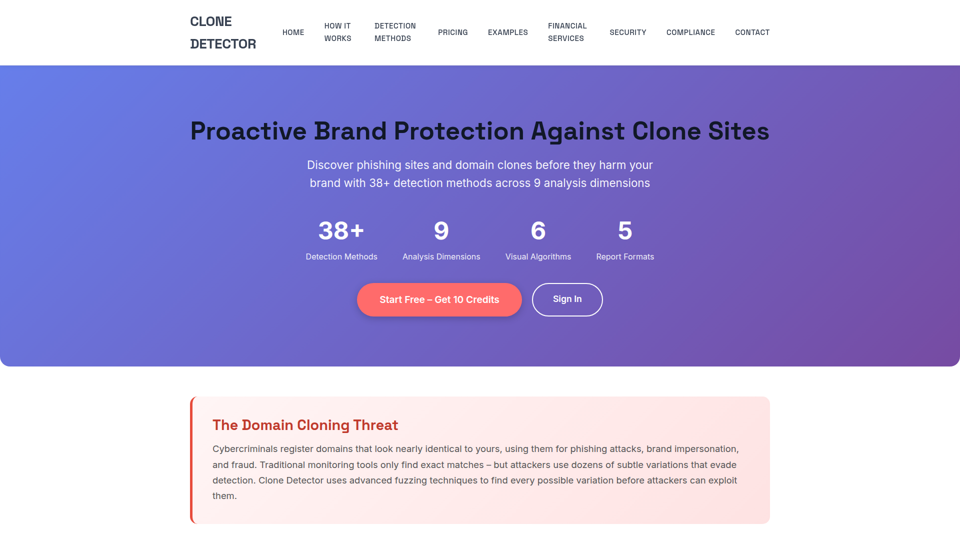
克隆检测器 – 品牌保护与钓鱼网站检测工具
Clone Detector 是一款品牌保护和网络钓鱼网站检测工具,可通过域名模糊生成、视觉相似性分析和基于风险的报告,帮助企业和安全团队发现欺诈性域名克隆和仿冒网站。对于网络安全、合规和品牌保护岗位,它能够通过更早发现细微的冒充威胁并支持更快速的调查、报告和响应,提升 AI 时代的监测能力。