
IncidentFox - 面向团队的 AI SRE

为这个工具评分
平均分
总投票数
选择你的评分(1-10):
详细信息
是什么
IncidentFox 是一款面向处理生产事故的工程与运维团队的 AI SRE 产品。它会监听告警,跨可观测性与基础设施工具开展调查,识别可能的根因,并准备可由团队在 Slack 内审阅和批准的修复脚本。
该产品似乎定位为一个以 Slack 为核心的事故调查与响应层,而不是通用聊天机器人或传统 AIOps 平台。其核心工作流从告警开始,提取日志、指标、部署、代码库和历史事故等系统中的上下文,然后将调查、后续分析和修复审批保留在同一个线程中。
功能
- 自主事故调查 —— 当告警触发时,IncidentFox 会查询已连接的系统,关联日志、指标、Pod 状态和部署历史,并生成附带支持证据的根因总结。
- 原生 Slack 工作流 —— 调查、追问、截图、文件上传、图表和审批步骤都在 Slack 线程中进行,从而减少事故响应期间的上下文切换。
- 从你的环境中学习上下文 —— 产品表示它会分析代码库、Slack 历史记录和过往事故,以理解组织的技术栈和工作流,从而帮助定制调查和集成。
- 带审批控制的预置修复脚本 —— 它会生成可直接运行的修复脚本,并支持一键批准,同时在写入类操作中保留人工审核环节。
- 可审计性与回滚支持 —— 平台会记录操作、查询和决策,并表示如果修复导致问题,可提供回滚支持。
- 灵活的部署与安全模型 —— 提供托管 SaaS、本地部署/VPC 和自托管开放核心版本,具备沙箱执行、基于代理的凭证注入、临时文件系统、RBAC 以及内置 PII 脱敏功能。
实用建议
- 在你的实际技术栈上验证调查深度 —— AI SRE 工具的价值取决于它对真实系统的访问与关联能力,因此请确认你关键的可观测性、源代码管理、事故管理和基础设施工具中,哪些已获得完整支持。
- 从基于审批的修复开始 —— 人工在环模式是更安全的采用路径,尤其适用于重启、回滚和密钥更新等生产写入操作。
- 审查上下文学习的治理方式 —— 由于该产品可能会分析 Slack 历史、代码库和过往事故,团队应定义访问边界、保留预期,以及应纳入哪些频道或代码仓库。
- 先针对重复出现的事故类别进行测试 —— 这类系统通常更适合先在已充分理解的故障上进行评估,例如部署回归、令牌过期、容量问题或配置错误,再考虑将其用于新型故障。
- 将已确认能力与路线图设想区分开来 —— 页面展示了大量集成,并提到 40+ 集成和 50+ 内置工具,但各来源的实现深度、成熟度和具体配置方式仍应通过文档或试点验证。
OpenClaw 技能
IncidentFox 很可能适合作为专门的事故响应技能层,与 OpenClaw 生态配合使用。可能的 OpenClaw 技能包括告警分诊代理、事后复盘草稿代理、升级协调器、Runbook 推荐器、证据打包器,以及将 IncidentFox 输出作为结构化事故上下文的变更风险审查器。如果未明确说明原生集成,则应将其视为一种工作流设计机会,而非已确认的内置连接。
在更广泛的运维环境中,OpenClaw + IncidentFox 的组合很可能将事故处理转变为更连续的代理辅助闭环:检测、调查、解释、提出方案、审批、修复和记录。对于 SRE、平台和 DevOps 团队而言,这可能减少手动数据收集,并使事故知识能够在值班轮换中更高效地复用。一个高价值的典型用例可能是:某个 OpenClaw 代理从 Slack 中获取 IncidentFox 的调查产物,结合内部 Runbook 和 CMDB 上下文进行补充,然后创建或更新 Jira,撰写事后复盘草稿,并将后续工作分派给服务负责人。
嵌入代码
将下面的代码复制到你的网站或博客中,即可展示这个 AI 工具。嵌入的小组件会自动同步最新信息。
<iframe src="https://aimyflow.com/ai/incidentfox-ai/embed" width="100%" height="400" frameborder="0"></iframe>
探索相似工具
W.AI - 全球 AI 超级计算机
W.AI 是一台去中心化的 AI 超级计算机,让配备 GPU 的设备用户能够将闲置算力贡献给 AI 任务,主要面向希望支持分布式 AI 网络的设备所有者和基础设施参与者。对于 AI 基础设施运营商和技术团队,它可以通过分布式模型扩展可用计算容量,同时采用沙箱执行和以隐私为中心的架构。
Risotto | 采用 AI 工单自动化的 IT 服务台
Risotto 是一个 AI 服务台和工单自动化平台,可帮助 IT 团队在 Slack 等工具中自动化内部支持、访问请求和跨部门工作流。对于 IT 经理、服务台团队和系统管理员,它可通过具备上下文感知能力的自动化、可自我更新的知识库以及自动路由,减少重复性的一级支持工作,加快问题解决和审批流程。
Terracotta AI | 基础设施变更治理
Terracotta AI 是一款基础设施变更治理工具,在合并前对 Terraform、Kubernetes 和 Terragrunt 的拉取请求进行安全、合规、漂移和成本审计,主要面向受监管组织和平台工程团队。对于平台、安全和合规团队,它增加了 AI 辅助的 PR 审查和审计追踪,可减少手动基础设施审查工作并改进生产前变更控制。
Ubicloud - AWS 的开源替代方案
Ubicloud 是一个开源云平台,也是 AWS 的替代方案,帮助团队在裸金属服务提供商上运行弹性计算、块存储、网络、托管 PostgreSQL 和 GitHub Actions 运行器,主要面向希望使用自托管或托管云服务的工程和基础设施团队。对于 DevOps、平台和数据库工程师,它能够支持更具可移植性和自动化的基础设施与 CI 工作流,同时减少对封闭式公有云平台的依赖。
AnythingLLM | 面向所有人的一体化 AI 应用程序
AnythingLLM 是一款一体化 AI 应用,让用户能够与文档对话、运行 AI 代理,并通过注重隐私、低配置门槛的工作流程使用本地或云端 LLM,主要面向希望采用桌面端、自托管或云端 AI 工具的个人和团队。对于知识工作者、开发者和 IT 团队而言,其本地优先的设计和内置 API 可让基于文档的分析、内部自动化以及可控的 AI 部署在日常工作中变得更加容易。
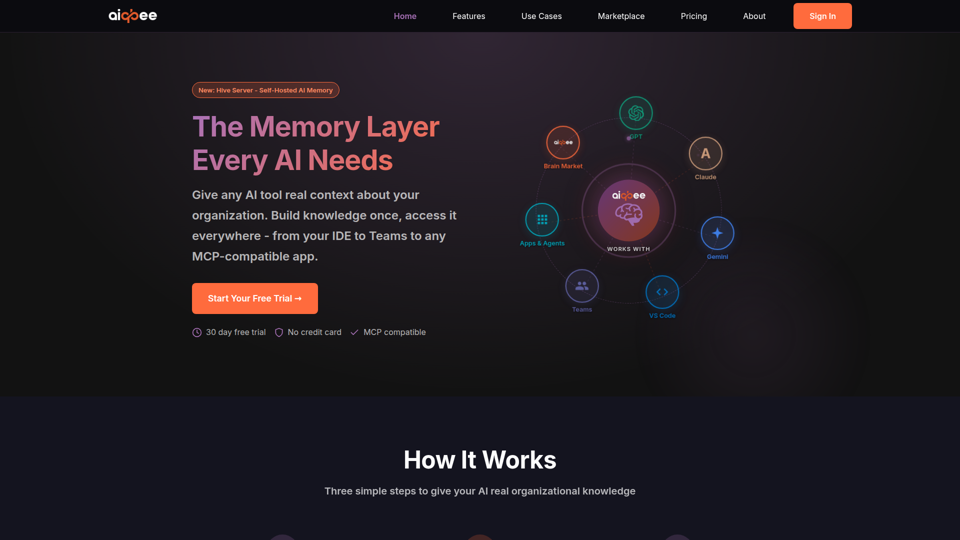
Aiqbee - 通用 AI 记忆平台 | 适用于任何 LLM 的企业知识
Aiqbee 是一个面向企业的 AI 记忆平台,通过集中管理公司知识、将其连接到 Teams 和 IDE 等工具,并增加治理控制,为任何 LLM 或 AI 工具提供持久的组织上下文,主要面向在团队间管理 AI 使用的企业。对于 IT、运营、支持和开发等职能部门,它可通过在经批准的 AI 工作流中提供可共享的知识,减少重复提示并提升一致性。
WRITER——面向智能体工作的企业级 AI 平台
WRITER 是一个面向智能体工作的企业级 AI 平台,帮助全球 2000 强企业构建、启用并监督 AI 智能体,用于营销活动、招标书、个性化沟通和研究等任务,同时重点关注 IT 治理与安全。对于市场营销、销售、支持和 IT 团队,它可通过在一个系统中整合共享知识、工作流自动化和监督机制来提升生产力。
防火墙后的 AI 搜索与推理
LightOn 是一个本地部署的 AI 搜索与推理平台,帮助企业通过即用型界面或多模态 RAG API,对非结构化内部数据进行查询、提取和推理,主要面向注重安全的业务团队和开发者。 在 AI 驱动的知识工作中,它可以帮助 IT、合规、法务、支持和研发团队查找带引用的答案,并在不将敏感数据移出其环境的情况下,实现文档密集型工作流的自动化。