
Unbound AI——面向 AI 编码代理的代理访问安全代理平台

为这个工具评分
平均分
总投票数
选择你的评分(1-10):
详细信息
什么
Unbound AI 是一款面向 AI 编码代理的代理访问安全代理(AASB)。它被定位为面向使用 Claude Code、Cursor、Windsurf、GitHub Copilot、Cline、Roo Code 和 Gemini CLI 等工具的组织提供治理与控制层,尤其适用于这些代理能够运行终端命令、连接 MCP 服务器并使用开发者凭证的场景。
该产品面向需要了解代理使用情况、风险状况并执行策略的安全团队和工程组织。其核心工作流程包括:发现当前有哪些编码代理和已连接 MCP 的工具,评估每种配置中是否存在高风险权限或自治级别,并执行可对敏感操作进行审计、警告、阻止或要求审批的策略。
功能
- 代理发现与资产清单 — 扫描工程环境以识别 AI 编码代理、MCP 服务器、IDE 插件及相关权限,帮助团队了解已部署了哪些内容以及由谁在使用。
- 按开发者和工具进行风险评估 — 根据安全基准为代理配置评分,突出显示错误配置、高风险自治设置、危险的 MCP 连接以及随时间推移的安全态势漂移。
- 用于运行时控制的策略引擎 — 允许团队为终端命令和 MCP 操作定义细粒度策略,并可选择允许、审计、阻止或要求人工审批。
- 语义化命令评估 — 结合风险推理评估代理发起的终端活动,帮助团队区分常规操作与更高风险的行为。
- 代理操作审计日志 — 维护代理活动和策略决策记录,以支持调查、治理和运营审查。
- 无需修改代码即可部署 — 根据网站说明,Unbound 可通过 Jamf、Intune 和 JumpCloud 等 MDM 工具或轻量级代理进行部署,无需更改应用程序代码。
实用建议
- 验证对实际开发工具链的覆盖范围 — 如果你的组织使用多个编码代理、IDE 和 MCP 服务器,请确认发现能力和策略执行覆盖了你最依赖的组合。
- 先建立可见性,再实施严格控制 — 对于这类产品,优先使用资产清单、评分和仅审计策略,有助于在引入阻止或审批工作流之前建立基线。
- 优先关注高风险操作和自治设置 — 最直接的价值很可能来自于控制终端命令、联网的 MCP 操作、文件访问模式以及完全自治模式。
- 尽早明确运营归属 — 这类产品处于工程效率与安全治理之间,因此当策略归属和例外处理责任划分清晰时,推广通常会更顺利。
- 审查合规与部署声明的证据 — 页面提到 SOC 2 合规以及源代码不会离开当前环境,但在评估过程中仍应验证具体实现细节。
嵌入代码
将下面的代码复制到你的网站或博客中,即可展示这个 AI 工具。嵌入的小组件会自动同步最新信息。
<iframe src="https://aimyflow.com/ai/getunbound-ai/embed" width="100%" height="400" frameborder="0"></iframe>
探索相似工具
真理系统
Truth Systems 是一个程序化 AI 治理与统一合规代理,通过浏览器扩展和平台帮助组织,尤其是法务团队和创新领导者,实时监控并阻止跨供应商的不合规 AI 使用。对于合规、法务和风险专业人士而言,它可以通过将实时护栏、访问控制和审计追踪直接嵌入日常工作,使 AI 监督更具可操作性。
方差
Variance 是一个 AI 风险情报平台,帮助企业检测、调查并执行针对欺诈、用户生成内容违规、市场平台滥用以及其他信任与安全风险的处置,主要服务于内容平台、市场平台和金融服务团队。对于信任与安全、欺诈、合规和安全团队,它可以通过连接数据流并在海量活动中自动化决策,加快实时调查和策略执行。
首页 | Veria Labs
Veria Labs 是一个由 AI 驱动的持续渗透测试平台,通过分析代码库和 CI/CD 工作流,发现、验证并建议修复真实的应用程序漏洞,主要面向高风险行业中的安全团队和工程团队。对于 AppSec、安全工程师和开发人员,它能够将进攻性安全测试更紧密地融入每一次拉取请求,使问题在软件交付流程中更早被识别和修复。
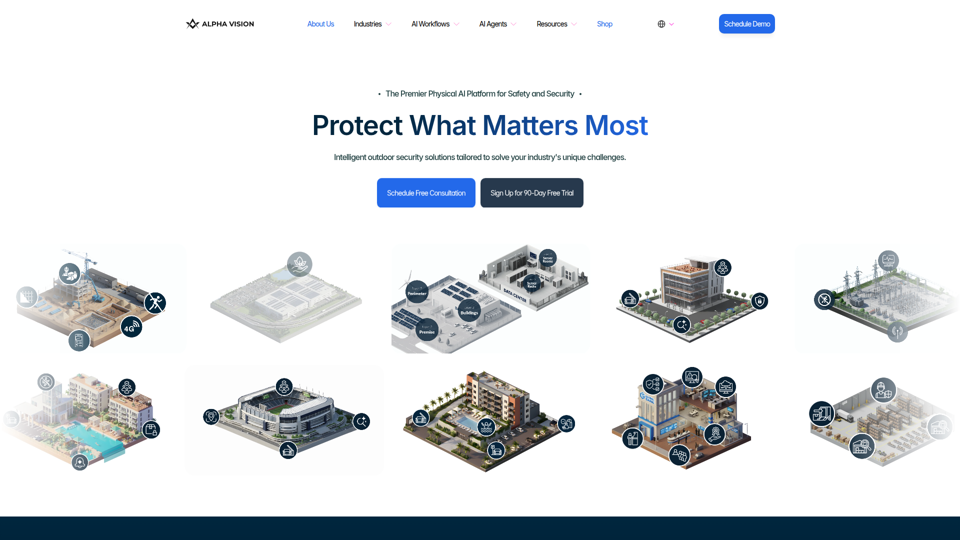
领先的物理 AI 安防平台与户外解决方案 | Alpha Vision | 免费试用
Alpha Vision 是一个物理 AI 安全平台,利用 AI 代理和工作流来监控室外场所、检测不安全或未经授权的活动、阻止擅入并搜索录像,主要服务于建筑、教育、零售、公用事业和商业地产等行业中的安保、安全和运营团队。在 AI 赋能的安全运营中,它可以帮助现场管理者、调查人员和安全负责人更快响应、更高效地审查事件,并在大型或分布式物业中保持更广泛的覆盖范围。
自主式 AI 渗透测试平台 | Maced AI
Maced AI 是一个自主式 AI 渗透测试平台,帮助工程和安全团队在代码、API、Web 应用、云环境和基础设施中发现、验证并修复漏洞,同时为 SOC 2 和 ISO 27001 工作流程生成可供审计的报告。对于安全工程师、DevSecOps 团队以及以合规为重点的开发人员,它可通过将已验证的发现转化为漏洞利用证明证据和可直接合并的修复指导,缩短修复周期。
Mnemom——证明你的 AI 代理在想什么
Mnemom 是一个 AI 治理与可信基础设施平台,帮助组织通过加密验证来证明、执行并审计 AI 代理做了什么以及为什么这样做,主要面向企业安全、合规和工程团队。对于 CISO、合规负责人和 AI 平台团队而言,它可通过支持行动前的策略执行和可供审计的证据来加强对代理的监管,而不是仅依赖事后日志。
显然是 AI
Clearly AI 是一个 AI 安全与隐私审查平台,通过自动化威胁建模、设计审查和风险分级,帮助安全、隐私和产品团队以更好的审查覆盖率更快地交付软件。 在 AI 辅助的软件交付中,它帮助应用安全和隐私专业人员将人工判断聚焦于已优先排序的发现,而不是重复性的文档分析和手动问卷。
克隆检测器 – 品牌保护与钓鱼网站检测工具
Clone Detector 是一款品牌保护和网络钓鱼网站检测工具,可通过域名模糊生成、视觉相似性分析和基于风险的报告,帮助企业和安全团队发现欺诈性域名克隆和仿冒网站。对于网络安全、合规和品牌保护岗位,它能够通过更早发现细微的冒充威胁并支持更快速的调查、报告和响应,提升 AI 时代的监测能力。